110 °Cの血漿:フランスの血液機関へのハッキング
ハッカーが委託業者を経由してEFSの血漿保管用冷蔵室の設定を書き換えた。実際に何が起きたのか、何が誇張されたのか、医療現場で何を確認すべきか。
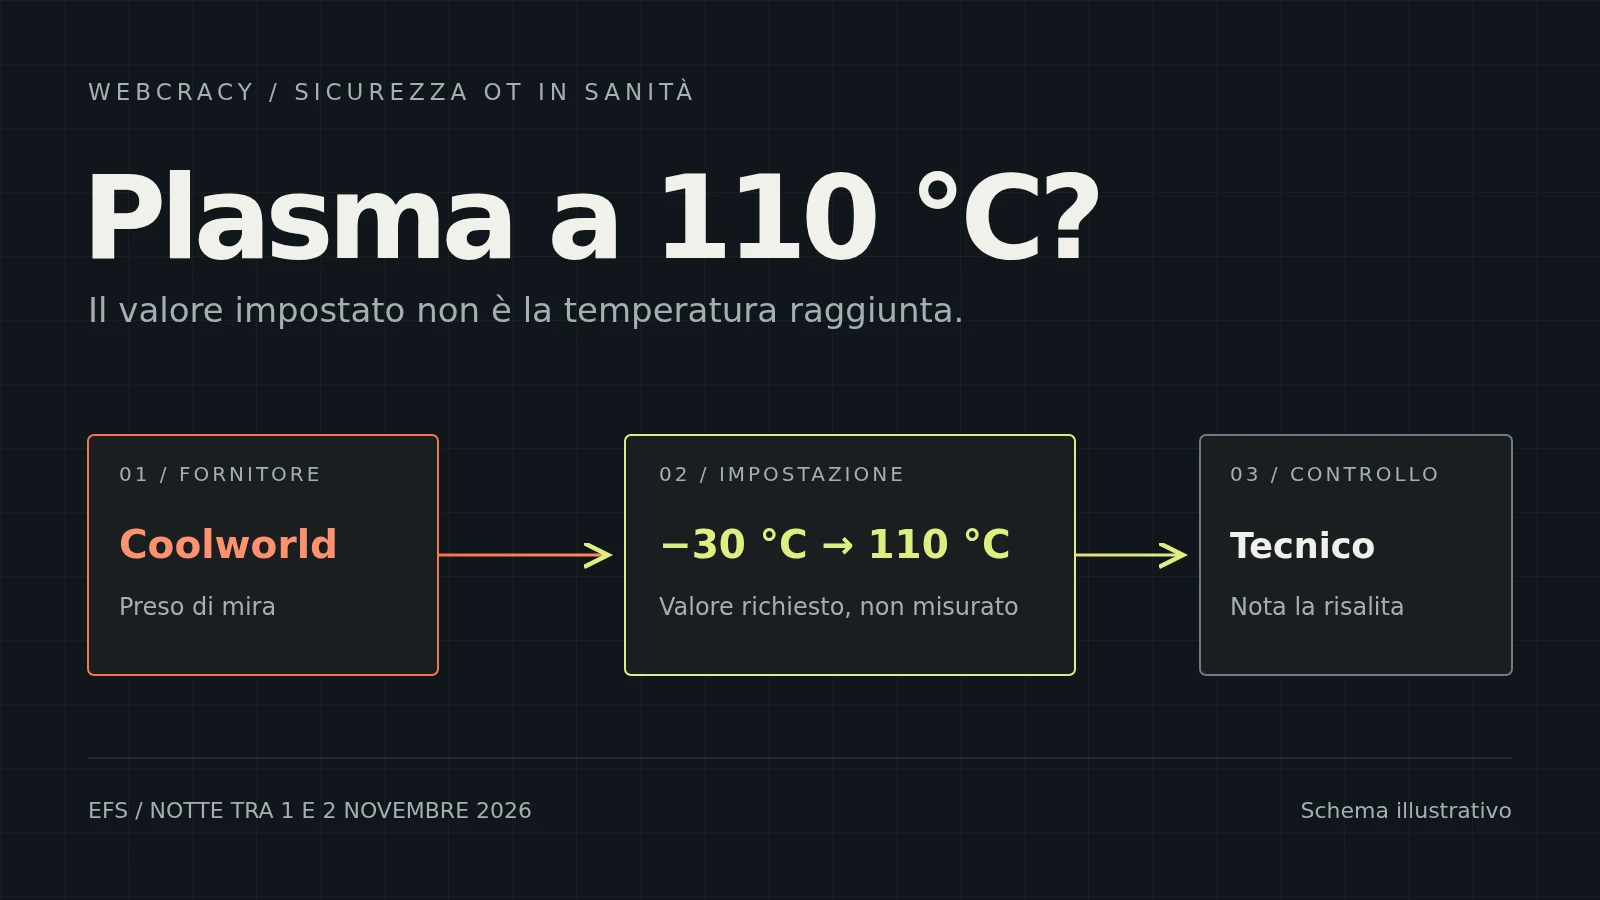
2026年11月1日(日)から2日(月)にかけての夜、当直の技術者が、フランスの公的な輸血機関であるフランス血液機構(Établissement français du sang、EFS)のいくつかの冷蔵室で温度が上がっていることに気づいた。ふだんは −30 °C 前後で稼働している冷蔵室が、遠隔操作で 110 °C に達するよう設定し直されていたのだ。中には献血者の検体と、EFSが後に『カナール・アンシェネ』(Canard enchaîné)紙に明らかにしたところによれば、輸血用の凍結血漿が保管されていた。
攻撃はEFSを直接狙ったものではなく、Coolworld を狙ったものだった。同社はEFSの冷凍・冷蔵設備の一部を、特にブルゴーニュ=フランシュ=コンテ地域圏(Bourgogne-Franche-Comté)で運用・保守している委託業者である。20 Minutesが伝えたフランス保健省の説明によれば、「zéro conséquence opératoire」(業務への影響はゼロ)だった。異常は間に合ううちに発見され、輸血のチェーンにも患者にも影響はなかった。
状況は2026年11月4日時点のものである。このニュースは11月3日に『カナール・アンシェネ』が報じた。Coolworldは公式な声明を出しておらず、攻撃者がどのように侵入したのかはまだ分かっていない。
血液が沸騰しかけていたわけではない
SNSでは、この話は映画のような調子で広まった。欧州での冷蔵設備への攻撃がついに「医療インフラにまで及んだ」とか、攻撃は「血液が沸騰する前に」食い止められた、といった具合だ。どちらの主張も事実を超えている。
110 °Cという値は 設定値 であり、制御システムに要求された温度であって、冷蔵室で測定された温度ではない。blue Newsによれば、保健省自身がそう説明している。実際に温度がどこまで、どれくらいの時間上がったのかは公表されていない。そもそも冷凍・冷蔵設備はオーブンではない。冷却を止め、霜取り用のヒーターを作動させることはできても、冷蔵室を110 °Cにすることはない。
だからといって事態が軽くなるわけではない。血漿の場合、問題はずっと手前で起きるからだ。cyberattaque.orgが指摘するように、新鮮凍結血漿は −25 °C以下 で保管しなければならない。ロットがその閾値を超えた状態で一定時間置かれれば、沸騰などしなくても廃棄になる。現実のリスクは、献血に頼っていて補充の難しい備蓄を失うことだった。
「エスカレーション」という見方も割り引いて考える必要がある。EFSの事件は、ベルギー、ルクセンブルク、スウェーデンのスーパーマーケットで問題が報告されたのと 同じ夜 に起きており、その後ではない。また20 Minutesによれば、捜査当局は、スーパーの冷蔵設備を狙った一連の攻撃との正式なつながりを何も確認していない。この一連の攻撃については欧州でハッキングされた冷蔵設備についての記事で取り上げた。両者を結びつけたくなるのは自然だが、それはあくまで仮説にとどまる。
弱点は委託業者だった
この件で最も教訓的なのは、侵害されたのが輸血機関ではなく、冷却を担当する会社だったという点だ。こうした委託業者は、仕事として設備の設定を確認・変更する必要がある。多くの場合は遠隔で、ときには夜間に、ときには何十もの顧客に対して。そのシステムに入り込んだ者は、同じ権限を手にすることになる。
10月に出されたスーパーへの攻撃に関するCERT-FRの警報は、まさにDanfoss、Copeland、Dixellの冷蔵用リモートコントローラーを対象としていた。しかし、Coolworldがこれらの製品を使っているという公的な証拠も、EFSへの攻撃がそこを経由したという証拠もない。現時点でこの事件を特定のCVEに結びつけるのは、作り話をするのと同じだ。
医療施設を運営する立場にとって有益なのは、別の問いである。誰が、どこから、うちの冷蔵庫の温度を変えられるのか?その答えは、どこにも書かれていないことが多い。保守契約には冷凍・冷蔵業者がすべき作業は書かれていても、どのネットワークから接続するのか、どのアカウントを使うのか、そのアカウントが他の顧客と共有されているのか、誰かが午前3時にそれを使ったら誰が気づくのかは、まず書かれていない。
機能したのはソフトウェアではなく人だった
フランスでの報道によれば、被害を食い止めたのは、温度を見ていた当直の技術者だった。自動アラームがきっかけだったのか、定期点検だったのかは分からない。それでも要点は変わらない。誰かがおかしな曲線に気づき、行動したのだ。
覚えておく価値のある細部が一つある。Epoch Timesは、温度上昇が実際に起きたのか、それとも表示まで改ざんされていたのかはまだ分かっていないと伝えている。「l'enquête le déterminera」(捜査で明らかになるだろう)。設備を制御する者が設定値と表示値の両方を変えられるなら、同じシステムを通した監視では、攻撃者が見せたいものしか見えないおそれがある。血漿のように作り直せないものについては、独立した計測 が理にかなっている。独自のセンサーと独自のアラームを備え、コントローラーにもそれを管理する委託業者にも依存しない、別系統の温度記録計である。
それから、メーカーに投げかけるべき、ほとんど当たり前の問いがある。なぜ血漿用の冷凍庫が110 °Cを設定値として受け付けるのか。パラメーターに妥当な上限・下限を設け、設定値が変更されるたびにアラームを出すようにしても、本気の攻撃者は止められない。しかし、気づかれないまま行われる変更を、誰かがすぐに目にするイベントに変えることはできる。
ティチーノの医療にとっての意味
スイスの医療分野では、同様の事例は確認されていない。blue Newsによれば、Coopは自社の冷蔵設備への攻撃の試みがあったが失敗に終わったと報告し、Migrosは攻撃の兆候を把握していない。しかし病院、クリニック、検査機関、薬局、診療所、動物病院は、どこも何かを冷蔵保管している。ワクチン、医薬品、試薬、検体などだ。そしてそうした冷蔵庫の監視は、何年も前に設定されたリモートアクセスとともに、外部の委託業者に任されていることが非常に多い。
さらに医療は重要インフラの一分野であり、2025年4月1日から、サイバー攻撃を24時間以内に連邦サイバーセキュリティ庁(BACS)へ報告する義務が課されている(小規模な組織には免除規定がある)。攻撃が委託業者のシステムから来た場合に、誰が気づくべきで誰が報告すべきかを事前に決めておけば、緊急事態の最中にそれを探る羽目にならずに済む。
何かをアップデートする前に、冷凍・冷蔵設備の委託業者とネットワークの担当者と一緒に、四つの情報を整理しておくとよい。どの機器が遠隔で管理できるのか、どの接続を経由するのか、どのアカウントを使うのか、そして温度の異常を連絡のつく担当者に知らせる独立した監視は何か。どれも単純な問いだ。四つすべてに答えられる人がいないことが多い、それこそが問題なのである。
次の夜が来る前に点検を
Webcracyでは、承認されたセキュリティ診断の一環として、委託業者や保守業者のリモートアクセスを洗い出し、外部から実際に何に到達できるのかを確認するお手伝いができる。その際はお客様のITベンダーや設備の管理者と連携する。EFSが無事だったのは、誰かが見ていたからだ。同じ幸運を当てにしないほうがいい。
Webcracyによるオリジナルの図解。