スイスの公的機関 2,210 か所のセキュリティを測定しました。ティチーノは 100 点中 42 点
私たちのセンサスは、公開データだけを使って、市町村・州・連邦機関のメールとウェブサイトのセキュリティを毎日チェックしています。わかったこと、そして弱点がほぼ必ずメールにある理由。
明日、誰かがティチーノのある市町村の住民に、その市町村の公式アドレスを差出人にしたメールを送り、未払いの税金を新しい口座に振り込むよう求めたとしたら、ほとんどの場合、その市町村が公開しているどのルールもそのメールを止めることはできません。これは印象ではありません。私たちは毎朝それを測定しています。私たちが追跡しているティチーノの公的機関 101 か所のうち、自らの名義で送られた偽のメールを受信拒否または隔離するようメールサーバーに求めているのは、わずか 16% です。スイスのそれ以外の地域では 45% で、これも誇れる数字ではありません。
このデータは、私たちが Webcracy で進めている独立した研究プロジェクト、スイス公共部門セキュリティ・センサスによるものです。連邦の登録簿に載っている市町村、各州、そして連邦機関の計 2,210 機関について、メールとウェブサイトのセキュリティ設定を毎日チェックしています。使うのはインターネット上で誰でも見られる情報だけで、各機関の結果は 0 から 100 のスコアで表されます。現在の全国の中央値は 56 です。
仕組み
私たちは市町村に対してペネトレーションテストを行うわけでも、どこかに侵入するわけでもありません。各機関について、コレクターは公開されている DNS レコードを読み取り、プロトコルのバージョンごとに TLS ハンドシェイクを試し、トップページと security.txt ファイルをダウンロードします。リクエストはホストあたり最大で毎秒 1 回、ログインもフォーム送信もしません。トップページはメモリ上で解析され、その後破棄されます。
これらの読み取りから、5 つの分野にわたる 17 の測定項目が得られ、それぞれが何を守るかに応じて重み付けされます。メールの真正性(SPF、DMARC、レポート送信先アドレス)が 30 点、サイトの暗号化(TLS、HSTS、証明書の有効性)がさらに 30 点、サイトのセキュリティヘッダーが 15 点、DNS と連絡先(DNSSEC、CAA、security.txt)が 15 点、サーバー間のメール暗号化が残りの 10 点です。該当しない項目や、その日に測定できなかった項目は、プラスにもマイナスにもなりません。手法の全体は、すべての重みとしきい値を含めて公開されており、変更はすべて日付とともに記録されます。
簡単な部分は済んでいる
全体像はかなり一貫しています。一度有効にすればあとは勝手に動くものは、ほぼどこでも導入されています。95% の機関のサイトは TLS 1.2 以降のみを受け付け、有効な証明書を持っています。94% は正しい SPF レコードを持っています。
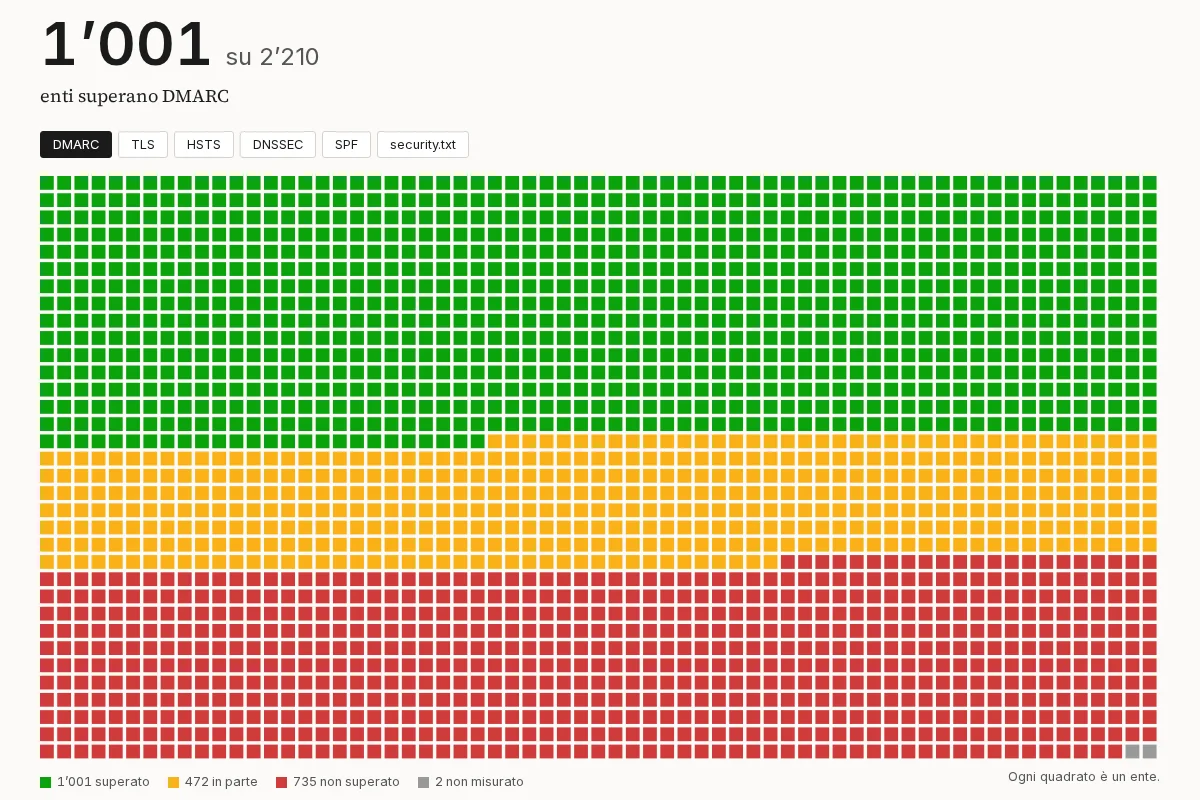
問題が始まるのは、判断が必要になるところです。SPF は、あるドメインのメールをどのサーバーが送信してよいかを示しますが、許可されていないサーバーから届いたメールをどう扱うかは示しません。それを担うのが DMARC で、ここで数字が変わります。2,210 機関のうち、偽のメールを拒否または隔離するポリシーを持っているのは 1,001 機関、観察するだけのポリシー(p=none)が 461 機関、ポリシーがまったくないのが 727 機関です。p=none から p=reject への移行は怖いものです。市町村の名義で送信しているニュースレターや業務システムの設定が不十分だった場合、その日からそのメールが届かなくなるからです。慎重になる気持ちはわかります。しかし何年も観察モードのままでいるのは、保護がないのと同じです。
HSTS も似たような状況です。ほぼすべてのサイトが HTTPS で応答しますが、少なくとも 1 年間は二度と HTTP に戻らないようブラウザに求めているのは 29% だけで、837 機関はそれより短いポリシーです。DNSSEC が有効なのはドメインの 3 つに 1 つです。サーバー間のメール暗号化、つまり転送中のメッセージが読まれたり経路を変えられたりするのを防ぐ仕組みは、ほとんど存在しません。MTA-STS を公開しているのは 20 機関、TLS レポートは 24 機関です。平均スコアが最も低い分野で、獲得可能な点数の 11% にとどまっています。
ティチーノ
ティチーノの 101 機関のスコアの中央値は 42 で、ウーリと並んでスイスで下から 3 番目です。これより低いのはシャフハウゼン(36)とヌーシャテル(37)だけで、上位はアッペンツェル・アウサーローデン(71)とアールガウ(66)です。基本的なチェックでは、ティチーノは平均並みかそれ以上で、TLS が 97%、SPF が 94% です。差がついているのは、誰かが面倒を見る必要がある設定ばかりです。DMARC は全国 45% に対して 16%、HSTS は 29% に対して 11%、DNSSEC は 33% に対して 19% です。
これがティチーノの市町村で働く人たちの能力について何かを示しているとは、私たちは考えていません。まだ検証していませんが、もっともらしい説明の一つは、多くの機関が同じ少数の業者に頼っており、ある業者が保護機能を有効にしなければ、その業者の顧客のどこでも有効にならない、というものです。もしそうなら、悪い知らせであると同時に良い知らせでもあります。ほんの数回の話し合いで、州の中央値を何ポイントも引き上げられるかもしれないのですから。
センサスからわからないこと
スコアが低いからといって市町村が侵害されたわけではなく、高いからといって安全なわけでもありません。私たちが測定しているのは外部から見える設定であって、パスワードやバックアップ、職員の権限がどう管理されているかではありません。ドメインのリストにも限界があります。サイトの多くは Wikidata から取得しており、すべてを手作業で確認したわけではないため、ドメインが間違っていると、その機関の結果が歪むことがあります。そのため私たちは訂正を受け付け、次の測定までに反映しています。
また、最初から決めていることがあります。個々の機関の結果は公開しません。サイトに表示するのは全国と州ごとの数字だけで、市町村のランキングは決して出しません。名前のリストのほうがクリックは集まるでしょうが、それは主に標的を探している人の役に立つだけで、予算も権限も持たないことが多い人たちに恥をかかせることになります。同じ理由から、このプロジェクトには営利目的がなく、どの結果もお金で買うことはできません。
6 つの主要なチェックそれぞれについて、最小限の修正方法を示したガイドがあります。たとえば DMARC のガイドでは、正当なメールを失うことなく、ポリシーなしの状態から数週間で p=reject に移行する方法を説明しています。全国と州ごとのデータは CSV と JSON で CC BY 4.0 ライセンスのもとダウンロードでき、毎日更新されます。行政機関にお勤めで、ご自身の機関に紐づけられたドメインが間違っていると思われる場合は、contact@webcracy.ch までご連絡ください。