血浆被设为110 °C:法国血液机构遭黑客攻击
黑客通过一家供应商,重新设定了EFS存放血浆的冷库。究竟发生了什么,哪些说法被夸大了,医疗机构又该检查什么。
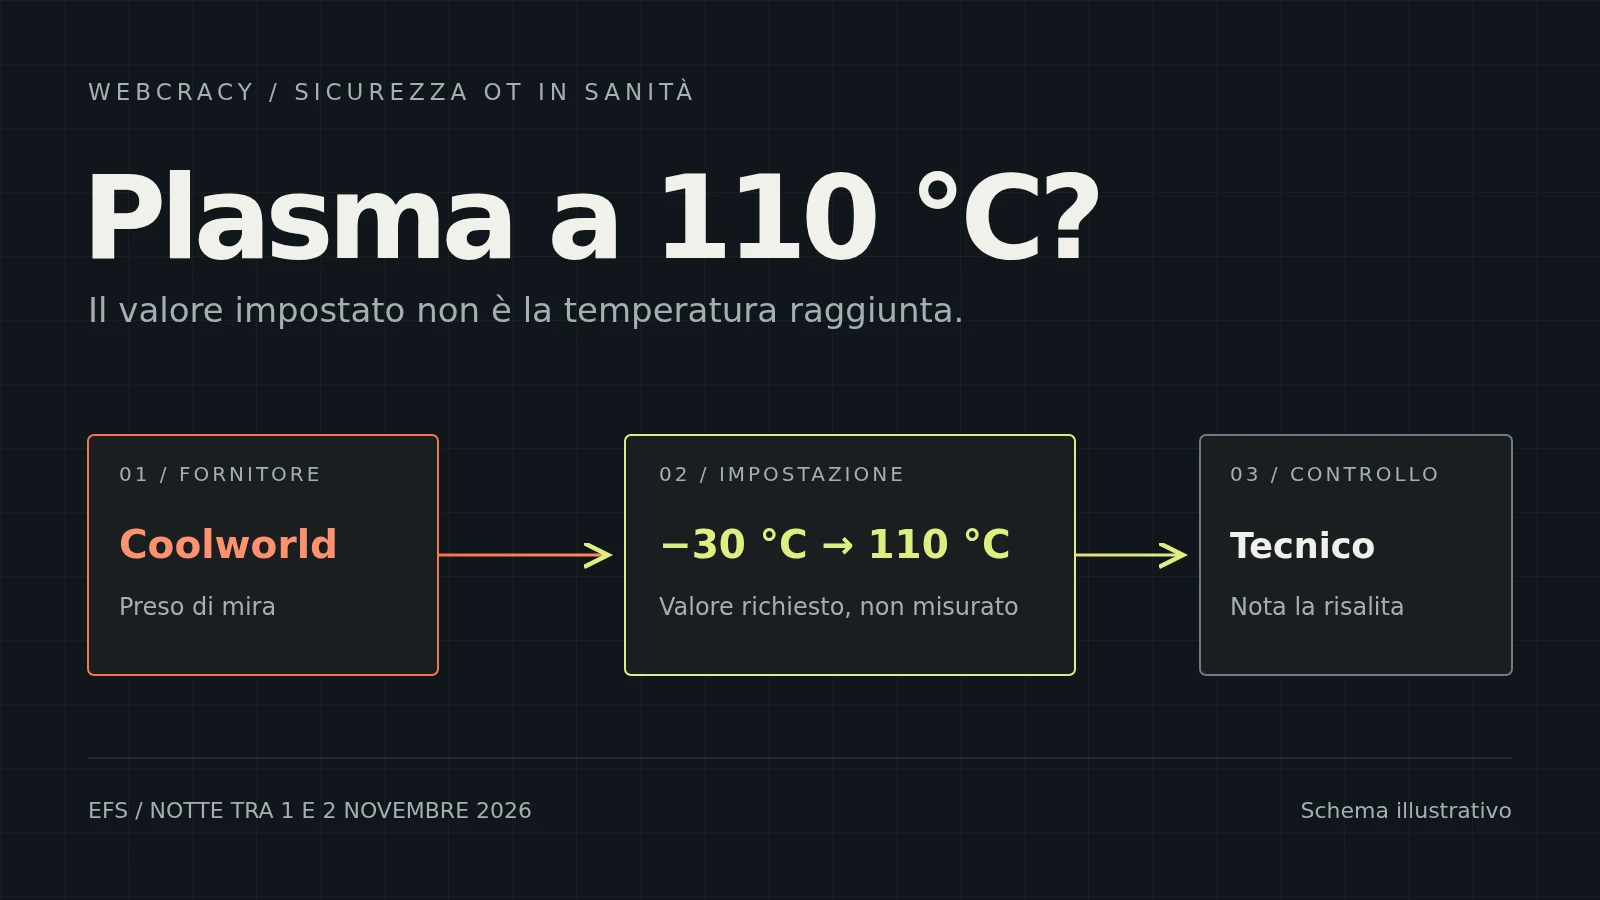
2026年11月1日星期日至2日星期一的夜里,一名值班技术人员发现,法国公立输血机构——法国血液机构(Établissement français du sang,EFS)的部分冷库温度正在回升。这些冷库平时在 −30 °C 左右运行,却被人远程重新设定为要达到 110 °C。冷库里存放着献血者的样本,以及——正如EFS后来向《鸭鸣报》(Canard enchaîné)确认的——供输血使用的冷冻血浆。
攻击的直接对象并不是EFS,而是 Coolworld:这家供应商负责运营和维护EFS的部分制冷设备,尤其是在勃艮第-弗朗什-孔泰大区(Bourgogne-Franche-Comté)。据20 Minutes援引,法国卫生部称"zéro conséquence opératoire"(对运营零影响):异常被及时发现,输血链和患者都没有受到影响。
本文情况截至2026年11月4日。消息由《鸭鸣报》于11月3日首先披露。Coolworld没有发表任何公开声明,攻击者是如何进入系统的目前仍不清楚。
血液并没有快要沸腾
在社交媒体上,这个故事被讲得像电影情节一样:据说欧洲针对制冷设备的攻击已经"蔓延到医疗基础设施",攻击是在"血液沸腾之前"被阻止的。这两种说法都超出了事实。
110 °C是一个 设定值,也就是向控制系统请求的温度,而不是冷库里实际测得的温度。据blue News报道,这一点是卫生部自己澄清的。温度实际升到了多少、持续了多久,并未公开。何况制冷设备不是烤箱:它可以停止制冷、启动除霜加热器,但不会把冷库加热到110 °C。
但这并不意味着事件不严重,因为对血浆来说,问题远在那之前就出现了。正如cyberattaque.org指出的,新鲜冰冻血浆必须保存在 −25 °C或更低 的温度下。一批血浆只要在这个阈值以上停留足够长的时间,就得报废,根本不需要沸腾。真正的风险是失去一批难以重新补充、依赖献血者的储备。
所谓的"升级"也需要打个折扣。EFS的事件与比利时、卢森堡和瑞典超市报告的问题发生在 同一个晚上,而不是在那之后。而且据20 Minutes报道,调查人员并没有确认它与针对超市制冷设备的攻击行动之间存在任何正式关联——我们在关于欧洲冷藏设备被黑的文章中介绍过那一系列攻击。两者自然让人联想到一起,但这仍然只是一种假设。
薄弱环节在供应商
整件事中最有启发意义的细节是:被攻破的并不是输血机构,而是负责制冷的公司。这类供应商出于工作需要,必须能够查看和修改设备的设置,往往是远程操作,可能是在夜里,可能同时服务几十家客户。谁进入了它的系统,谁就拥有同样的权力。
CERT-FR十月发布的关于超市攻击的警报,针对的正是Danfoss、Copeland和Dixell的远程制冷控制器。但目前没有任何公开证据表明Coolworld使用了这些产品,也没有证据表明对EFS的攻击是通过它们实施的。如果今天就把这起事件和某个具体的CVE联系起来,那就是凭空捏造。
对于医疗机构的管理者来说,更有用的问题是另一个:谁能修改我这里冰箱的温度,又是从哪里修改的?答案往往没有写在任何地方。维护合同规定了制冷维修商要做什么,却很少说明他从哪个网络连接、使用哪些账户、这些账户是否与其他客户共用,以及如果有人在凌晨三点使用这些账户,谁会发现。
起作用的是一个人,而不是软件
在法国方面的描述中,阻止损失扩大的那道防线,是一名查看温度的值班技术人员。我们不知道他是因为自动报警还是例行检查才注意到的,但结论不变:有人看到了一条不对劲的曲线,并采取了行动。
有一个细节值得记住。Epoch Times报道称,温度回升究竟是真实的,还是显示数据也被篡改了,目前仍有待查明:"l'enquête le déterminera"(调查将会查明)。如果控制设备的人既能修改设定值,又能修改显示的数值,那么经由同一系统进行的监控,就可能只看到攻击者想让你看到的东西。对于像血浆这样无法重新制造的物品,独立的测量 是合理的:一台独立的温度记录仪,有自己的探头和报警,既不依赖控制器,也不依赖管理控制器的供应商。
还有一个几乎再简单不过的问题值得问问制造商:一台血浆冷冻柜为什么会接受110 °C作为设定值?对参数设置合理的上下限,并在每次修改设定值时触发报警,挡不住一个铁了心的攻击者,但能把一次悄无声息的修改变成一个马上就有人看到的事件。
这对提契诺的医疗行业意味着什么
瑞士医疗行业目前没有发现类似案例。据blue News报道,Coop报告了针对其制冷设备的攻击尝试,但均未得逞;Migros则没有发现遭受攻击的迹象。但医院、诊所、实验室、药房、医生诊所和兽医都有需要冷藏的东西:疫苗、药品、试剂、样本。而且这些冰箱的监控往往委托给外部供应商,远程访问是多年前配置的。
此外,医疗行业属于关键基础设施领域,自2025年4月1日起,该领域的机构有义务在24小时内向联邦网络安全办公室(BACS)报告网络攻击,规模较小的组织可获豁免。如果攻击来自供应商的系统,事先弄清楚谁应该发现、谁应该报告,就不至于在紧急情况中才临时摸索。
在更新任何东西之前,不妨先与制冷供应商和网络负责人一起梳理清楚四项信息:哪些设备可以远程管理,通过哪条连接,使用哪些账户,以及由哪种独立的监控手段把异常温度通知到一个能联系上的人。这些问题都很简单。问题在于,往往没有人能把四个问题全部答上来。
在下一个夜晚到来之前做一次检查
Webcracy可以帮助你梳理供应商和维护商的远程访问,并在经授权的安全评估框架内,核实哪些系统真正可以从外部访问,同时与你的IT服务商和设备管理方协调。EFS这次之所以没出事,是因为有人在盯着。最好不要指望同样的运气。
Webcracy原创示意图。