我们测量了 2,210 个瑞士公共机构的安全状况,提契诺得分 42/100
我们的普查每天仅使用公开数据,检查瑞士各市镇、州和联邦机构的电子邮件与网站安全。我们发现了什么,以及为什么薄弱环节几乎总是电子邮件。
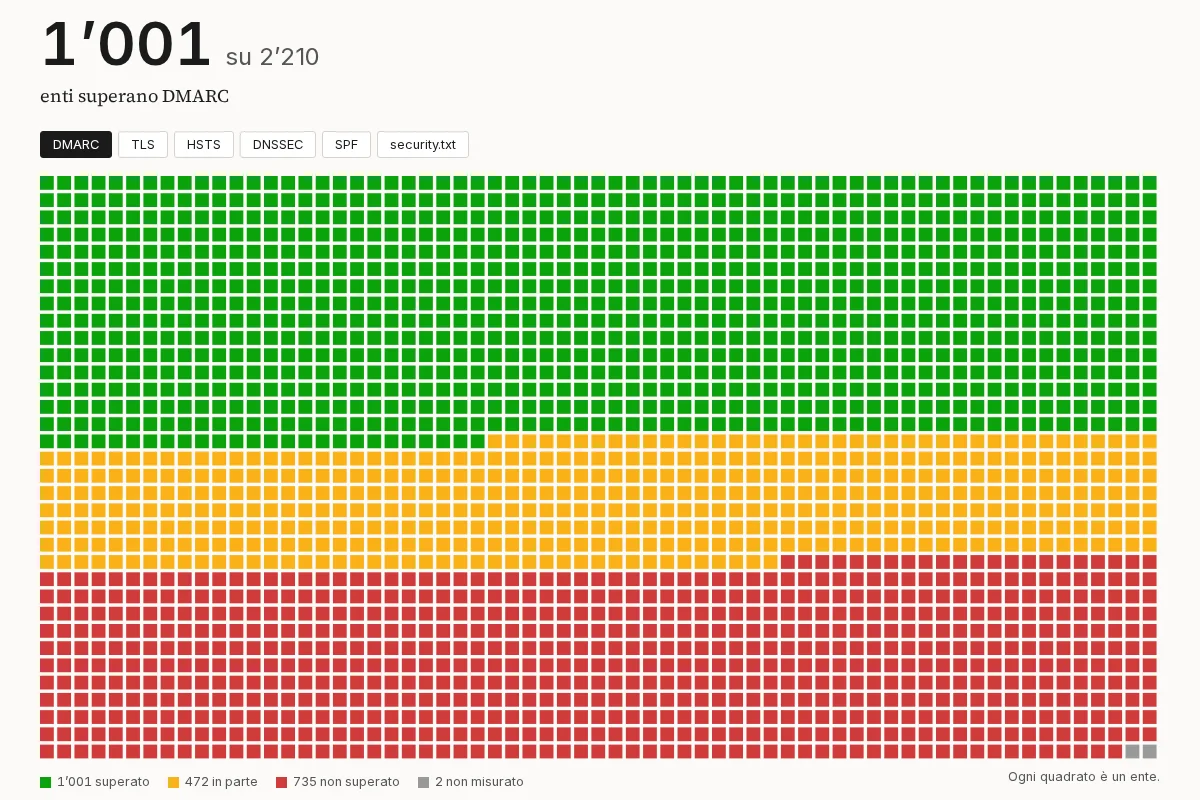
假如明天有人以提契诺某个市镇的官方发件人名义,给该市镇的居民发一封电子邮件,要求他们把一笔拖欠的税款付到一个新账户,在大多数情况下,市镇公布的任何规则都拦不住这封邮件。这不是猜测:我们每天早上都在测量。在我们跟踪的 101 个提契诺公共机构中,只有 16% 要求邮件服务器拒收或隔离以其名义发出的伪造邮件。在瑞士其他地区,这一比例是 45%,同样不值得骄傲。
这个数据来自瑞士公共部门安全普查,这是我们在 Webcracy 开展的一个独立研究项目。它每天检查 2,210 个机构的电子邮件和网站安全设置:联邦名录中的市镇、各州以及联邦机构。它只使用任何人都能在互联网上看到的信息,每个机构的结果是一个 0 到 100 的分数。目前全国中位数为 56。
工作原理
我们不对市镇做渗透测试,也不侵入任何系统。对每个机构,采集程序读取公开的 DNS 记录,针对每个协议版本尝试一次 TLS 握手,并下载首页和 security.txt 文件。每个主机每秒最多一个请求,不登录,不提交任何表单。首页在内存中分析后即被丢弃。
这些读取结果产生五个领域共 17 项测量,按其保护的对象加权。邮件真实性(SPF、DMARC 和报告地址)占 30 分,网站加密(TLS、HSTS、证书有效性)另占 30 分,网站安全标头 15 分,DNS 与联系方式(DNSSEC、CAA、security.txt)15 分,服务器之间的邮件加密占最后 10 分。不适用的测量,或当天未能完成的测量,既不加分也不扣分。完整方法是公开的,包含每一项权重和每一个阈值,每次修改都会连同日期一起记录。
容易的部分已经完成
整体情况相当一致:凡是只需开启一次、之后就能自动运行的东西,几乎到处都有。95% 的机构的网站只接受 TLS 1.2 或更新版本,且证书有效。94% 拥有正确的 SPF 记录。
问题出现在需要做决定的地方。SPF 规定哪些服务器可以为某个域名发送邮件,但并不说明该如何处理来自未授权服务器的邮件。这是 DMARC 的职责,而在这里数字就变了:2,210 个机构中,1,001 个拥有拒收或隔离伪造邮件的策略,461 个的策略只做观察(p=none),727 个完全没有策略。从 p=none 切换到 p=reject 是让人害怕的一步,因为如果某个电子通讯或业务系统以市镇名义发信却没有正确配置,从那天起它的邮件就会消失。我们理解这种谨慎。但多年停留在观察模式,就等于没有保护。
HSTS 的情况类似。几乎所有网站都通过 HTTPS 响应,但只有 29% 要求浏览器在至少一年内绝不退回 HTTP,另有 837 个机构的策略期限更短。三分之一的域名启用了 DNSSEC。服务器之间的邮件加密,也就是防止邮件在传输途中被读取或转移的那一层保护,几乎不存在:发布 MTA-STS 的只有 20 个机构,发布 TLS 报告的有 24 个。这是平均得分最低的领域,只拿到可得分数的 11%。
提契诺
101 个提契诺机构的中位得分为 42,与乌里并列瑞士倒数第三。只有沙夫豪森(36)和纳沙泰尔(37)更低;排在最前面的是外阿彭策尔(71)和阿尔高(66)。在基础检查上,提契诺与平均水平持平或更高,TLS 为 97%,SPF 为 94%。差距完全出在需要有人负责维护的设置上:DMARC 为 16%,全国为 45%;HSTS 为 11%,全国为 29%;DNSSEC 为 19%,全国为 33%。
我们不认为这能说明提契诺市镇工作人员的能力如何。一个合理的解释(我们尚未验证)是,许多机构依赖同样少数几家供应商,而当一家供应商没有启用某项保护时,它的所有客户也都不会启用。如果真是这样,那既是坏消息也是好消息:只需几次沟通,就能让全州中位数提高不少分。
普查不能说明什么
得分低并不意味着某个市镇已被攻破,得分高也不意味着它是安全的。我们测量的是从外部可见的配置,而不是密码、备份或员工权限是如何管理的。域名列表也有其局限:网站主要来自 Wikidata,并非全部经过人工核实,因此一个错误的域名可能会扭曲某个机构的结果。正因如此,我们接受更正,并在下一次测量前应用。
还有一个我们从一开始就做出的选择:我们不公布单个机构的结果。网站只显示全国和各州的数字,从不公布市镇排名。一份名单会带来更多点击,但它主要会帮到那些寻找攻击目标的人,并让那些往往既没有预算也没有权限去改变现状的人难堪。出于同样的原因,这个项目没有商业目的,任何结果都无法花钱买到。
六项主要检查中的每一项都配有一份最小修复指南,例如DMARC 指南,它说明如何在几周内从没有策略过渡到 p=reject,而不丢失正常邮件。全国和各州的数据可以以 CSV 和 JSON 格式下载,采用 CC BY 4.0 许可,每天更新。如果你在公共行政部门工作,并认为与你所在机构关联的域名有误,请写信至 contact@webcracy.ch。