Skynet:黑客盯上你的 AI,账单却由你来付
Symantec 揭露了 Skynet,一个专门用来利用暴露在外的 AI 服务并自动化发动攻击的智能体。LLMjacking 是什么意思,企业应该检查哪些地方。
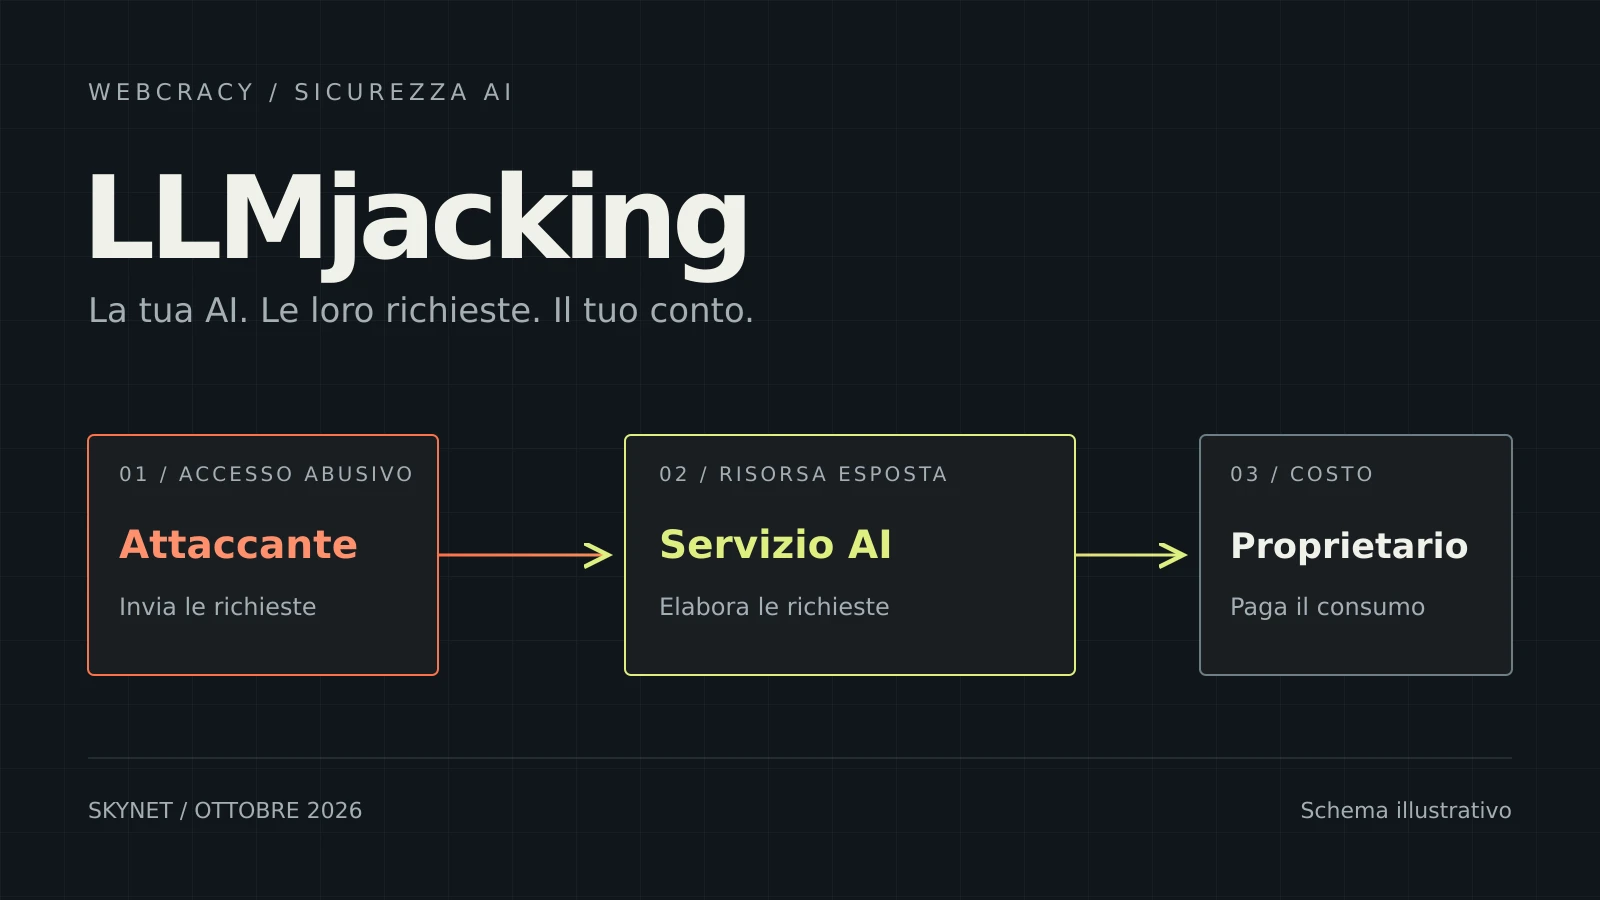
有人在用你的 AI 服务为网络攻击提供动力,而消耗的费用记在你的账上。这就是 Symantec 在 2026 年 10 月 21 日发布的研究 中描述的 LLMjacking 机制:一个智能体搜寻暴露在外的模型,并试图把它们当作自己的作业引擎。
关于 Skynet,他们发现了什么
研究人员收集到的指令包括扫描、窃取凭据,以及安装挖掘加密货币的软件。其中一个名为 Skynet 的模式允许 在没有人工批准的情况下执行多达 100,000 个步骤。
这 100,000 个步骤是指令中设定的上限,并不是成功的攻击。Symantec 是在夏季通过一个诱饵服务,也就是蜜罐,收集到这些指令的,而这个蜜罐 并没有执行所请求的工具:完整的入侵链条并未得到证实。
哪些服务可能受到影响
风险涉及无需身份验证即可访问、或可通过被盗凭据访问的 AI 模型和网关,测试环境也包括在内。
对于正在尝试 AI 的企业来说,真正有用的问题非常具体:谁能使用我们的集成,拥有哪些权限? 原型也应纳入服务清单,要有负责人、明确的访问权限,以及停用它的流程。
助手只应拥有完成工作所需的权限
设想一个在公司产品目录中查找信息的助手。要回答关于产品的问题,它只需要读取这些数据就够了。如果同一个集成还能修改订单、删除文档或在服务器上执行命令,那么一个错误的请求就可能造成大得多的后果。
OWASP 将这种风险定义为 过度的自主性、功能和权限。控制措施也必须落实在所连接的系统中:一个只读账户必须始终保持只读,无论模型决定请求什么。后果重大的操作需要经过由应用程序验证的批准。
向负责 AI 集成的人提出的五个问题
- 哪些服务可以从外部访问? 要求对方提供一份清单,包括原型和测试部署,以及各自的访问控制。
- 每个集成是否都有自己的凭据? 独立的密钥和有限的权限,让你可以单独撤销某一个访问。OWASP 密钥管理指南 还涵盖了轮换、撤销和使用情况追踪。
- 助手在所连接的系统中能做什么? 让对方区分读取、修改、删除和发送数据。访问应仅限于必要的功能。
- 如何发现异常的消耗和访问? 问清楚谁会收到告警,以及他能如何介入。已配置的预算需要核实:你得知道它是会阻止消耗,还是只发一条通知。
- 如何制止滥用? 需要有一套流程,用来撤销相关凭据、保留现有痕迹,并在检查完成后恢复集成。
为你的企业做一次具体检查
如果你在使用与文档和管理系统相连的聊天机器人、自动化流程或助手,我们可以帮你理清访问、凭据和权限。我们从你现有的情况入手:哪些集成处于启用状态,它们能接触到哪些数据,以及谁在控制它们的使用。
最终成果是一份优先级明确的检查和改进清单,也可以与你现在的供应商一起商定。了解我们如何为 提契诺州企业提供 AI 解决方案。
关于运行时的紧急更新,也可以阅读我们的 2026 年 10 月 PHP 和 Node.js 漏洞文章。
Webcracy 原创示意图。