Plasma auf 110 °C: der Hackerangriff auf Frankreichs Blutspendedienst
Hacker haben über einen Zulieferer die Plasma-Kühlräume des EFS umprogrammiert. Was wirklich passiert ist, was übertrieben wurde und was man im Gesundheitswesen prüfen sollte.
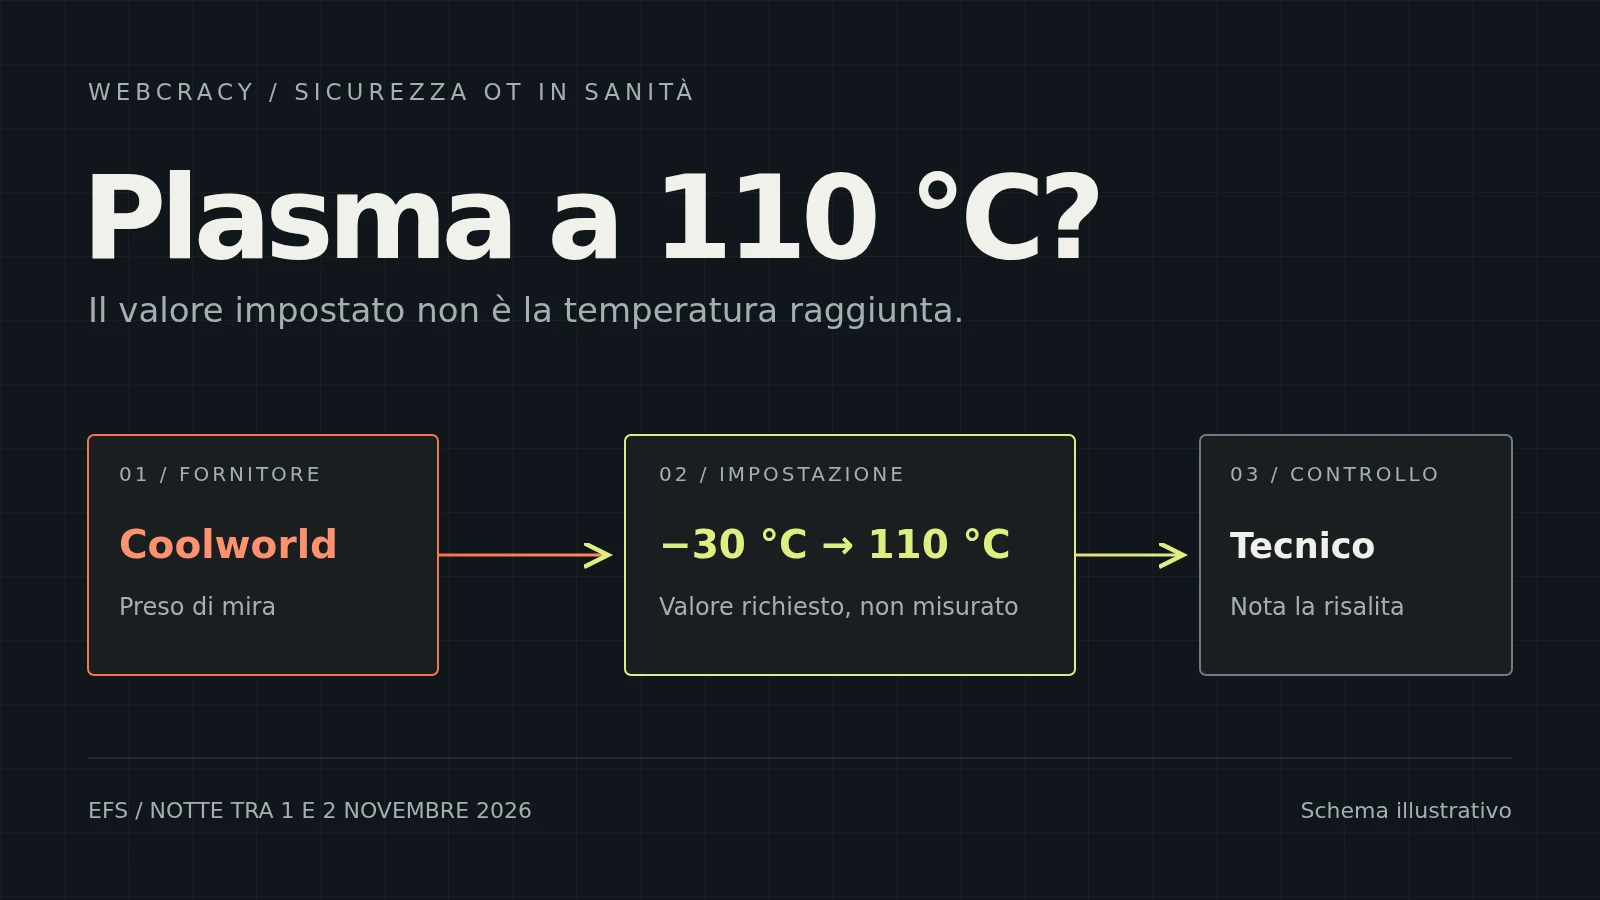
In der Nacht von Sonntag, 1., auf Montag, 2. November 2026, bemerkt ein diensthabender Techniker, dass in einigen Kühlräumen des Établissement français du sang (EFS), des öffentlichen französischen Blutspendedienstes, die Temperaturen steigen. Die Räume, die normalerweise bei rund −30 °C arbeiten, waren aus der Ferne so umprogrammiert worden, dass sie 110 °C erreichen sollten. Darin lagerten Proben von Spendern und, wie das EFS später gegenüber dem Canard enchaîné präzisierte, gefrorenes Plasma für Transfusionen.
Der Angriff traf nicht das EFS direkt, sondern Coolworld, den Zulieferer, der einen Teil seiner Kühlanlagen betreibt und wartet, insbesondere in Bourgogne-Franche-Comté. Das französische Gesundheitsministerium, zitiert von 20 Minutes, spricht von "zéro conséquence opératoire": Die Anomalie wurde rechtzeitig bemerkt, weder die Transfusionskette noch Patientinnen und Patienten waren betroffen.
Die Lage entspricht dem Stand vom 4. November 2026. Die Nachricht brachte der Canard enchaîné am 3. November. Coolworld hat sich nicht öffentlich geäußert, und wie die Angreifer eingedrungen sind, ist noch nicht bekannt.
Das Blut stand nicht kurz vor dem Kochen
In den sozialen Medien machte die Geschichte im Ton eines Thrillers die Runde: Die Angriffe auf Kühlanlagen in Europa hätten "die medizinische Infrastruktur erreicht", und der Angriff sei gestoppt worden, "bevor das Blut kochte". Beide Behauptungen gehen über die Fakten hinaus.
Die 110 °C sind ein Sollwert, also die Temperatur, die vom Steuerungssystem angefordert wurde, nicht die in den Räumen gemessene. Das hat das Ministerium selbst klargestellt, wie blue News berichtet. Wie stark die Temperatur tatsächlich stieg und wie lange, wurde nicht veröffentlicht. Eine Kälteanlage ist ohnehin kein Backofen: Sie kann aufhören zu kühlen und die Abtauheizungen einschalten, aber einen Kühlraum bringt sie nicht auf 110 °C.
Das macht den Vorfall nicht weniger gravierend, denn beim Plasma beginnt das Problem viel früher. Gefrorenes Frischplasma muss bei −25 °C oder kälter gelagert werden, wie cyberattaque.org in Erinnerung ruft. Bleibt eine Charge lange genug über dieser Schwelle, wird sie entsorgt, ganz ohne Kochen. Das konkrete Risiko war der Verlust eines Vorrats, der schwer wieder aufzubauen ist, weil er von Spendern abhängt.
Auch die "Eskalation" muss man relativieren. Der Vorfall beim EFS ereignete sich in derselben Nacht wie die gemeldeten Probleme in Supermärkten in Belgien, Luxemburg und Schweden, nicht danach. Und laut 20 Minutes haben die Ermittler keinen formellen Zusammenhang mit der Kampagne gegen die Kühlung von Supermärkten festgestellt, über die wir im Artikel über gehackte Kühlanlagen in Europa berichtet haben. Die Parallele drängt sich auf, bleibt aber eine Hypothese.
Die Schwachstelle war der Zulieferer
Das lehrreichste Detail der Geschichte ist, dass nicht der Blutspendedienst gehackt wurde, sondern das Unternehmen, das sich um die Kühlung kümmert. Ein Zulieferer, der beruflich die Einstellungen der Anlagen sehen und ändern muss, oft aus der Ferne, vielleicht nachts, vielleicht für Dutzende Kunden. Wer in seine Systeme eindringt, hat dieselbe Macht.
Die Warnung des CERT-FR vom Oktober zu den Angriffen auf Supermärkte betraf genau die Fernsteuerungen für Kühlanlagen von Danfoss, Copeland und Dixell. Es gibt jedoch keinen öffentlichen Beleg dafür, dass Coolworld diese Produkte verwendet, und auch nicht dafür, dass der Angriff auf das EFS darüber lief. Den Vorfall heute mit einer bestimmten CVE zu verknüpfen, wäre erfunden.
Wer eine Gesundheitseinrichtung führt, sollte sich eine andere Frage stellen: Wer kann die Temperatur meiner Kühlschränke ändern, und von wo aus? Oft steht die Antwort nirgends geschrieben. Der Wartungsvertrag regelt, was der Kältetechniker tun muss, aber selten, aus welchem Netz er sich verbindet, mit welchen Konten, ob diese Konten mit anderen Kunden geteilt werden und wer es merkt, wenn jemand sie um drei Uhr nachts benutzt.
Funktioniert hat ein Mensch, keine Software
In der französischen Darstellung war die Kontrolle, die den Schaden verhinderte, ein diensthabender Techniker, der auf die Temperaturen geschaut hat. Wir wissen nicht, ob ein automatischer Alarm oder eine Routinekontrolle der Auslöser war, aber der Punkt bleibt: Jemand hat eine Kurve gesehen, die nicht stimmte, und gehandelt.
Ein Detail sollte man im Hinterkopf behalten. Epoch Times berichtet, es sei noch zu klären, ob der Temperaturanstieg real war oder ob auch die Anzeige manipuliert wurde: "l'enquête le déterminera". Wenn derjenige, der die Anlage kontrolliert, sowohl den Sollwert als auch den angezeigten Wert ändern kann, sieht eine Überwachung, die über dasselbe System läuft, womöglich nur das, was der Angreifer zeigen will. Für Güter, die sich nicht ersetzen lassen, wie Plasma, ist eine unabhängige Messung sinnvoll: ein separater Temperaturlogger mit eigenem Fühler und eigenen Alarmen, der weder von der Steuerung noch vom Zulieferer abhängt, der sie betreut.
Dann gibt es noch eine fast banale Frage an den Hersteller: Warum sollte ein Plasma-Gefriergerät 110 °C als Sollwert akzeptieren? Vernünftige Grenzen für die Parameter und ein Alarm bei jeder Änderung des Sollwerts halten einen entschlossenen Angreifer nicht auf, machen aber aus einer stillen Änderung ein Ereignis, das sofort jemand sieht.
Was das für das Gesundheitswesen im Tessin bedeutet
In der Schweiz sind keine vergleichbaren Fälle im Gesundheitswesen bekannt. Laut blue News hat Coop erfolglose Angriffsversuche auf seine Kühlanlagen gemeldet, und Migros hat keine Hinweise auf Angriffe. Aber Spitäler, Kliniken, Labors, Apotheken, Arztpraxen und Tierärzte lagern alle etwas gekühlt: Impfstoffe, Medikamente, Reagenzien, Proben. Und sehr oft ist die Überwachung dieser Kühlschränke einem externen Zulieferer anvertraut, mit einem Fernzugang, der vor Jahren eingerichtet wurde.
Das Gesundheitswesen gehört zudem zu den Sektoren der kritischen Infrastruktur, für die seit dem 1. April 2025 die Pflicht gilt, Cyberangriffe innerhalb von 24 Stunden dem Bundesamt für Cybersicherheit (BACS) zu melden, mit Ausnahmen für kleinere Organisationen. Kommt der Angriff über das System eines Zulieferers, erspart es Ihnen viel, wenn Sie vorher wissen, wer ihn bemerken und wer ihn melden muss, statt es mitten im Notfall herauszufinden.
Bevor Sie irgendetwas aktualisieren, lohnt es sich, mit dem Kühlanlagen-Zulieferer und der für das Netzwerk verantwortlichen Person vier Informationen zusammenzutragen: welche Geräte aus der Ferne verwaltet werden können, über welche Verbindung, mit welchen Konten, und welche unabhängige Kontrolle eine abweichende Temperatur an eine erreichbare Person meldet. Das sind einfache Fragen. Dass oft niemand alle vier beantworten kann, ist das Problem.
Eine Prüfung vor der nächsten Nacht
Bei Webcracy helfen wir Ihnen, die Fernzugänge von Zulieferern und Wartungsfirmen zu erfassen und zu prüfen, was von außen tatsächlich erreichbar ist, im Rahmen einer autorisierten Sicherheitsprüfung und in Abstimmung mit Ihrem IT-Dienstleister und den Betreibern der Anlagen. Beim EFS ging es gut, weil jemand hingeschaut hat. Auf dasselbe Glück sollte man sich besser nicht verlassen.
Prüfen wir die Zugänge Ihrer Zulieferer
Originales Illustrationsschema von Webcracy.
HABEN SIE EIN PROJEKT?
Lassen Sie uns besprechen, wie wir Ihrem Unternehmen mit massgeschneiderten digitalen Lösungen helfen können.
KONTAKT