Wir haben die Sicherheit von 2'210 öffentlichen Stellen der Schweiz gemessen. Das Tessin kommt auf 42 von 100
Unser Zensus prüft täglich E-Mail und Websites von Gemeinden, Kantonen und Bundesämtern, ausschließlich anhand öffentlicher Daten. Was wir gefunden haben und warum die Schwachstelle fast immer die E-Mail ist.
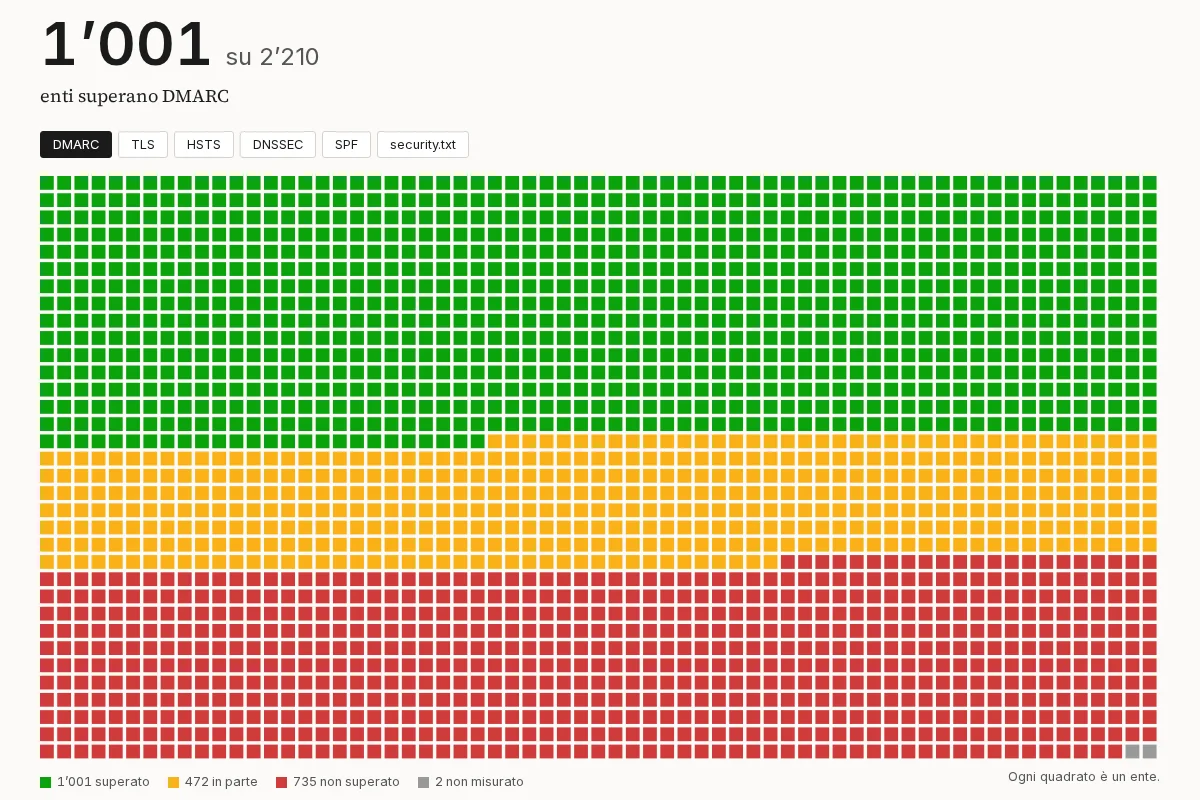
Würde morgen jemand den Einwohnerinnen und Einwohnern einer Tessiner Gemeinde eine E-Mail mit dem offiziellen Absender der Gemeinde schicken und sie auffordern, eine ausstehende Steuer auf ein neues Konto zu überweisen, würde in den meisten Fällen keine von der Gemeinde veröffentlichte Regel diese Nachricht aufhalten. Das ist kein Eindruck: Wir messen es jeden Morgen. Nur 16% der 101 Tessiner öffentlichen Stellen, die wir beobachten, weisen Mailserver an, gefälschte Nachrichten in ihrem Namen abzulehnen oder beiseitezulegen. In der übrigen Schweiz liegt der Anteil bei 45%, was auch kein Grund zum Prahlen ist.
Die Zahl stammt aus dem Sicherheitszensus öffentliche Hand Schweiz, einem unabhängigen Forschungsprojekt, das wir bei Webcracy betreiben. Er prüft täglich die Sicherheitseinstellungen von E-Mail und Websites von 2'210 Stellen: den Gemeinden aus dem amtlichen Verzeichnis des Bundes, den Kantonen und den Bundesämtern. Er verwendet nur Informationen, die jeder im Internet sehen kann, und das Ergebnis jeder Stelle ist eine Punktzahl von 0 bis 100. Heute liegt der nationale Median bei 56.
Wie es funktioniert
Wir machen keine Penetrationstests bei Gemeinden und dringen nirgends ein. Für jede Stelle liest der Collector die öffentlichen DNS-Einträge, versucht für jede Protokollversion einen TLS-Handshake und lädt die Startseite sowie die Datei security.txt herunter. Höchstens eine Anfrage pro Sekunde und Host, kein Login, keine Formulare. Die Startseite wird im Arbeitsspeicher analysiert und danach verworfen.
Aus diesen Abfragen ergeben sich 17 Messungen in fünf Bereichen, gewichtet danach, was sie schützen. Die Echtheit der E-Mail (SPF, DMARC und die Adresse für Reports) zählt 30 Punkte, die Verschlüsselung der Website (TLS, HSTS, Gültigkeit des Zertifikats) weitere 30, die Sicherheits-Header der Website 15, DNS und Kontakte (DNSSEC, CAA, security.txt) 15, die Verschlüsselung der E-Mail zwischen Servern die letzten 10. Eine Messung, die nicht zutrifft oder an diesem Tag nicht geklappt hat, zählt weder dafür noch dagegen. Die vollständige Methodik ist öffentlich, mit jeder Gewichtung und jedem Schwellenwert, und jede Änderung wird mit Datum festgehalten.
Der einfache Teil ist erledigt
Das Bild ist ziemlich einheitlich: Was man einmal einschaltet und was dann von selbst läuft, ist fast überall vorhanden. 95% der Stellen haben eine Website, die nur TLS 1.2 oder neuer akzeptiert, mit gültigem Zertifikat. 94% haben einen korrekten SPF-Eintrag.
Das Problem beginnt dort, wo eine Entscheidung nötig ist. SPF legt fest, welche Server für eine Domain E-Mails versenden dürfen, sagt aber nicht, was mit einer Nachricht geschehen soll, die von einem nicht autorisierten Server kommt. Das regelt DMARC, und hier sehen die Zahlen anders aus: 1'001 von 2'210 Stellen haben eine Policy, die gefälschte E-Mails ablehnt oder in Quarantäne verschiebt, 461 haben eine, die nur beobachtet (p=none), und 727 haben gar keine. Der Schritt von p=none zu p=reject ist der, vor dem man sich fürchtet: Wenn ein Newsletter oder eine Fachanwendung im Namen der Gemeinde versendet und nicht richtig konfiguriert ist, verschwinden ab diesem Tag ihre E-Mails. Die Vorsicht verstehen wir. Aber jahrelang im Beobachtungsmodus zu bleiben, kommt einem fehlenden Schutz gleich.
Bei HSTS ist es ähnlich. Fast alle Websites antworten über HTTPS, aber nur 29% weisen den Browser an, mindestens ein Jahr lang nie wieder auf HTTP zurückzugehen, während 837 Stellen eine kürzere Policy haben. DNSSEC ist bei einer von drei Domains aktiv. Die Verschlüsselung der E-Mail zwischen Servern, also das, was verhindert, dass Nachrichten unterwegs gelesen oder umgeleitet werden, fehlt fast völlig: MTA-STS veröffentlichen 20 Stellen, TLS-Reports 24. Es ist der Bereich mit der niedrigsten Durchschnittspunktzahl, 11% der möglichen Punkte.
Das Tessin
Der Median der 101 Tessiner Stellen liegt bei 42, gemeinsam mit Uri der drittniedrigste der Schweiz. Schlechter schneiden nur Schaffhausen (36) und Neuenburg (37) ab; an der Spitze stehen Appenzell Ausserrhoden (71) und Aargau (66). Bei den Grundprüfungen liegt das Tessin im oder über dem Durchschnitt, mit 97% bei TLS und 94% bei SPF. Der Rückstand liegt ganz bei den Einstellungen, um die sich jemand kümmern muss: DMARC bei 16% gegenüber 45% national, HSTS bei 11% gegenüber 29%, DNSSEC bei 19% gegenüber 33%.
Wir glauben nicht, dass das etwas über die Kompetenz der Menschen aussagt, die in den Tessiner Gemeinden arbeiten. Eine plausible Erklärung, die wir noch nicht überprüft haben, ist, dass viele Stellen auf dieselben wenigen Anbieter setzen und dass ein Anbieter, der einen Schutz nicht aktiviert, ihn für keinen seiner Kunden aktiviert. Wenn das so ist, wäre es zugleich eine schlechte und eine gute Nachricht: Ein paar Gespräche würden genügen, um den kantonalen Median um etliche Punkte anzuheben.
Was der Zensus nicht sagt
Eine tiefe Punktzahl bedeutet nicht, dass eine Gemeinde kompromittiert wurde, und eine hohe nicht, dass sie sicher ist. Wir messen Konfigurationen, die von außen sichtbar sind, nicht wie Passwörter, Backups oder die Berechtigungen der Mitarbeitenden verwaltet werden. Auch die Liste der Domains hat ihre Grenzen: Die Websites stammen größtenteils aus Wikidata und wurden nicht alle von Hand überprüft, eine falsche Domain kann also das Ergebnis einer Stelle verfälschen. Deshalb nehmen wir Korrekturen entgegen und übernehmen sie vor der nächsten Messung.
Und es gibt eine Entscheidung, die wir von Anfang an getroffen haben: Wir veröffentlichen keine Ergebnisse einzelner Stellen. Die Website zeigt nur nationale und kantonale Zahlen, nie eine Rangliste der Gemeinden. Eine Namensliste würde mehr Klicks bringen, aber sie würde vor allem denen dienen, die nach Zielen suchen, und Menschen bloßstellen, die oft weder das Budget noch die Befugnis haben, etwas zu ändern. Aus demselben Grund verfolgt das Projekt keinen kommerziellen Zweck, und kein Ergebnis ist käuflich.
Für jede der sechs wichtigsten Prüfungen gibt es eine Anleitung mit der minimalen Korrektur, etwa die für DMARC, die erklärt, wie man in einigen Wochen von keiner Policy zu p=reject kommt, ohne legitime E-Mails zu verlieren. Die nationalen und kantonalen Daten lassen sich als CSV und JSON unter der Lizenz CC BY 4.0 herunterladen und werden täglich aktualisiert. Wenn Sie in einer Verwaltung arbeiten und glauben, dass die Ihrer Stelle zugeordnete Domain falsch ist, schreiben Sie uns an contact@webcracy.ch.
HABEN SIE EIN PROJEKT?
Lassen Sie uns besprechen, wie wir Ihrem Unternehmen mit massgeschneiderten digitalen Lösungen helfen können.
KONTAKT