Skynet: Hacker haben es auf Ihre KI abgesehen, und Sie bezahlen
Symantec deckt Skynet auf, einen Agenten, der exponierte KI-Dienste ausnutzen und Angriffe automatisieren soll. Was LLMjacking bedeutet und was Sie im Unternehmen prüfen sollten.
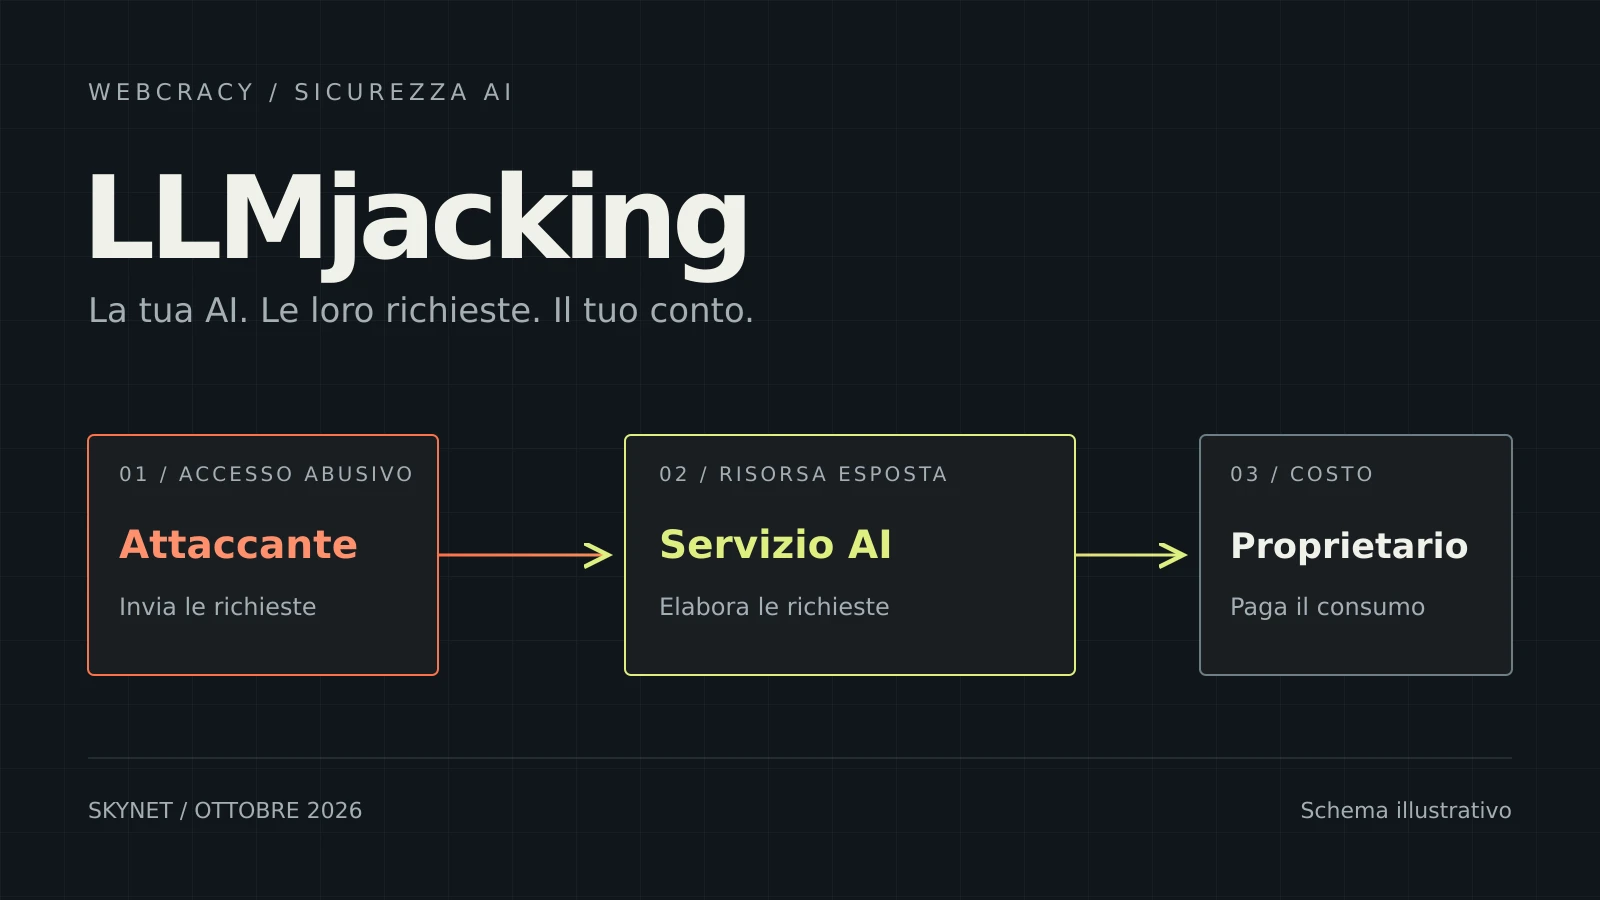
Jemand nutzt Ihren KI-Dienst, um Cyberangriffe anzutreiben. Der Verbrauch landet auf Ihrer Rechnung. So funktioniert LLMjacking, wie es Symantec in einer am 21. Oktober 2026 veröffentlichten Untersuchung beschreibt: Ein Agent sucht nach exponierten Modellen und versucht, sie als operativen Motor zu verwenden.
Was über Skynet herausgefunden wurde
Die von den Forschern gesammelten Anweisungen sahen Scans, den Diebstahl von Zugangsdaten und die Installation von Software zum Schürfen von Kryptowährungen vor. Ein Modus namens Skynet erlaubte bis zu 100'000 Schritte ohne menschliche Freigabe.
Die 100'000 Schritte sind eine Obergrenze in den Anweisungen, keine erfolgreichen Angriffe. Symantec hat sie im Sommer mit einem Köderdienst gesammelt, einem Honeypot, der die angeforderten Werkzeuge nicht ausgeführt hat: Die vollständige Angriffskette wurde nicht nachgewiesen.
Welche Dienste betroffen sein können
Das Risiko betrifft KI-Modelle und -Gateways, die ohne Authentifizierung oder mit gestohlenen Zugangsdaten erreichbar sind, Testumgebungen eingeschlossen.
Für ein Unternehmen, das mit KI experimentiert, ist die nützliche Frage sehr konkret: Wer kann unsere Integrationen nutzen, und mit welchen Berechtigungen? Ein Prototyp gehört ins Inventar der Dienste, mit einer verantwortlichen Person, festgelegten Zugängen und einem Verfahren, um ihn abzuschalten.
Ein Assistent braucht die Berechtigungen, die seine Aufgabe erfordert
Stellen Sie sich einen Assistenten vor, der Informationen im Firmenkatalog sucht. Um Fragen zu den Produkten zu beantworten, genügt es ihm, diese Daten zu lesen. Kann dieselbe Integration Bestellungen ändern, Dokumente löschen oder Befehle auf dem Server ausführen, kann eine falsche Anfrage viel weiterreichende Folgen haben.
OWASP bezeichnet dieses Risiko als übermäßige Autonomie, Funktionalität und Berechtigungen. Die Kontrollen müssen auch in den angebundenen Systemen liegen: Ein Konto mit reinem Lesezugriff muss ein solches bleiben, unabhängig davon, was das Modell anzufordern beschliesst. Vorgänge mit erheblichen Folgen erfordern eine Freigabe, die von der Anwendung überprüft wird.
Fünf Fragen an die Verantwortlichen Ihrer KI-Integrationen
- Welche Dienste sind von außen erreichbar? Verlangen Sie eine Liste, die auch Prototypen und Testinstallationen umfasst, mit den jeweiligen Zugriffskontrollen.
- Hat jede Integration eigene Zugangsdaten? Getrennte Schlüssel und eingeschränkte Berechtigungen ermöglichen es, einen einzelnen Zugang zu widerrufen. Der OWASP-Leitfaden zum Secrets Management behandelt auch Rotation, Widerruf und die Nachverfolgung der Nutzung.
- Was kann der Assistent in den angebundenen Systemen tun? Lassen Sie zwischen Lesen, Ändern, Löschen und Versenden von Daten unterscheiden. Der Zugriff ist auf die nötigen Funktionen zu beschränken.
- Wie werden ungewöhnlicher Verbrauch und auffällige Zugriffe erkannt? Fragen Sie, wer die Warnungen erhält und wie er eingreifen kann. Ein eingerichtetes Budget muss überprüft werden: Man muss wissen, ob es den Verbrauch blockiert oder nur eine Benachrichtigung verschickt.
- Wie wird eine missbräuchliche Nutzung gestoppt? Es braucht ein Verfahren, um die betroffenen Zugangsdaten zu widerrufen, die verfügbaren Spuren zu sichern und die Integration nach den Prüfungen wiederherzustellen.
Eine konkrete Prüfung für Ihr Unternehmen
Wenn Sie Chatbots, Automatisierungen oder Assistenten einsetzen, die mit Dokumenten und Geschäftssoftware verbunden sind, helfen wir Ihnen, Zugänge, Zugangsdaten und Berechtigungen nachzuvollziehen. Wir beginnen mit dem, was Sie bereits haben: welche Integrationen aktiv sind, welche Daten sie erreichen können und wer ihre Nutzung kontrolliert.
Das Ergebnis ist eine Liste von Prüfungen und Maßnahmen mit klaren Prioritäten, die Sie auch mit Ihrem aktuellen Anbieter abstimmen können. Erfahren Sie, wie wir an KI-Lösungen für Unternehmen im Tessin arbeiten.
Sprechen wir über Ihre KI-Integrationen
Zu den dringenden Runtime-Updates lesen Sie auch unseren Artikel über die Schwachstellen in PHP und Node.js vom Oktober 2026.
Originales Illustrationsschema von Webcracy.
HABEN SIE EIN PROJEKT?
Lassen Sie uns besprechen, wie wir Ihrem Unternehmen mit massgeschneiderten digitalen Lösungen helfen können.
KONTAKT