Supermarchés attaqués en Europe : la réfrigération piratée
Cyberattaques contre la réfrigération des supermarchés en Europe : ce que l'on sait au 2 novembre 2026, les failles Danfoss déjà corrigées et comment protéger les installations.
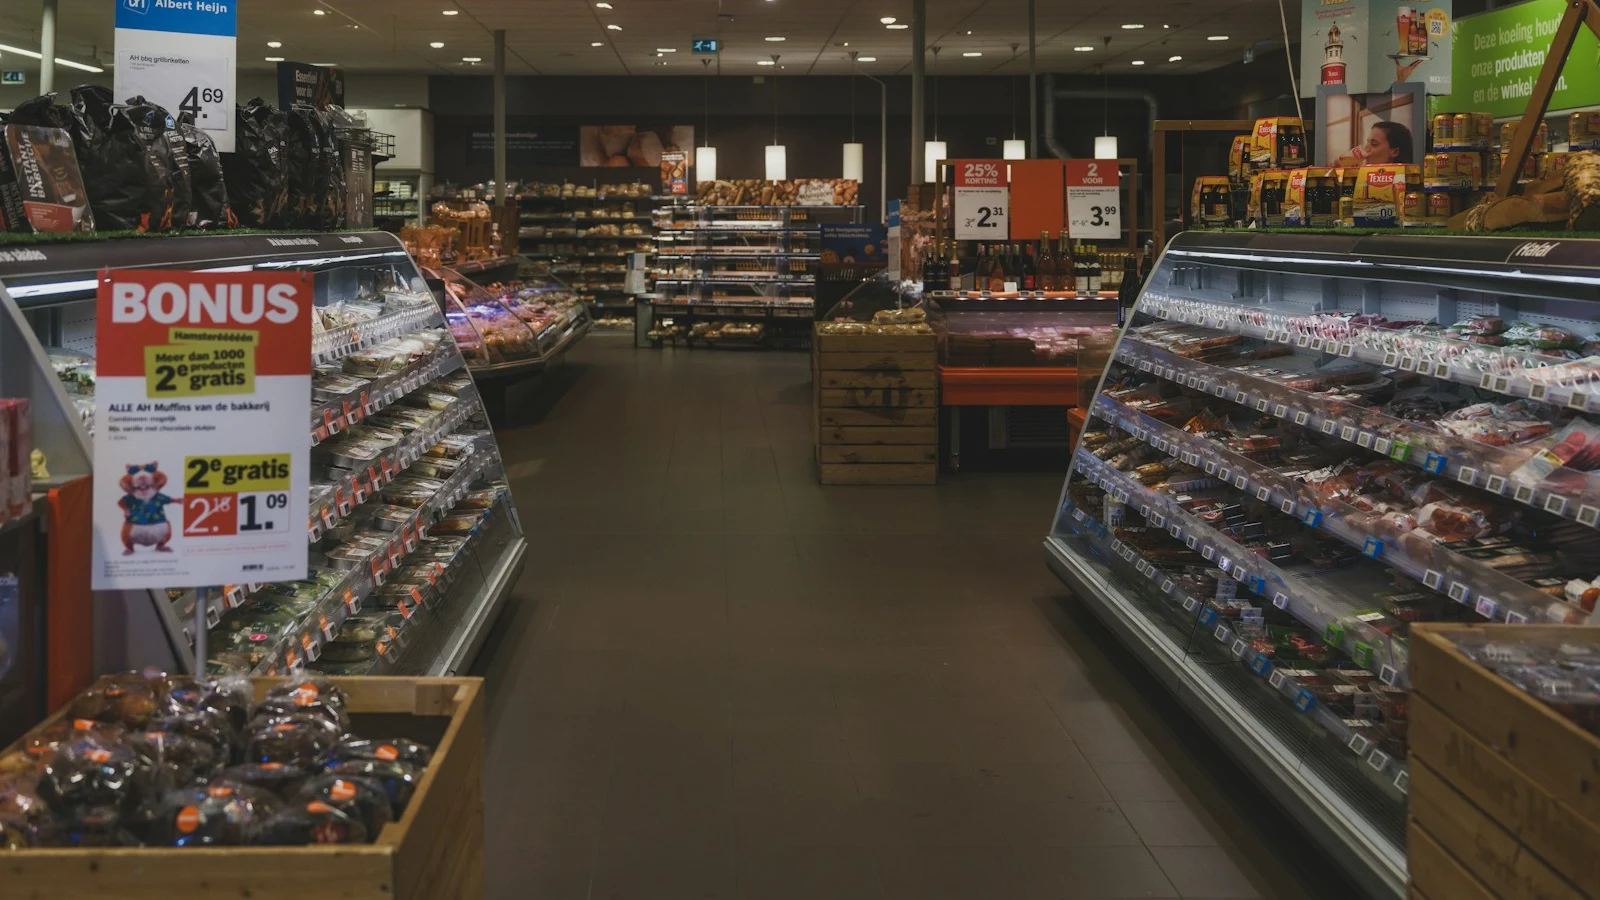
À Sjöbo, en Suède, un supermarché ICA Kvantum a signalé que quelqu'un avait réglé ses réfrigérateurs et congélateurs sur 50 °C. Le personnel a dû jeter les produits concernés. C'est l'un des épisodes rapportés par Associated Press le 2 novembre 2026, avec des problèmes de réfrigération signalés en Belgique, au Luxembourg, en Irlande et en Estonie. Carrefour a fait état de 15 magasins touchés en Belgique ; Musgrave, de 13 SuperValu en Irlande.
Une cyberattaque peut prendre cette forme : le site de l'entreprise continue de fonctionner, les caisses peut-être aussi, mais l'installation qui conserve la marchandise reçoit de mauvaises commandes. Pour qui tient un magasin, le dommage se mesure en produits à retirer, en travail perdu et en capacité à rouvrir en toute sécurité.
La situation décrite ici est à jour au 2 novembre 2026. Il y a des incidents dans plusieurs pays européens ; parler d'une unique nouvelle vulnérabilité qui frapperait toute l'Europe va au-delà de ce qui a été établi. Pour comprendre le risque, il faut séparer le récit des attaques des failles techniques déjà documentées.
Ce que l'on sait des attaques contre la réfrigération des supermarchés
Le précédent technique important remonte à octobre. Le CERT-FR, le centre gouvernemental français de réponse aux incidents, a publié une alerte le 12 octobre, mise à jour le 16 : elle documente de nombreuses compromissions de contrôleurs de réfrigération à distance Danfoss AK-SM et AK-SC, Copeland xweb et Dixell xweb.
L'alerte concerne donc plusieurs familles d'équipements. Elle n'identifie pas une CVE unique comme explication de tous les incidents. L'existence d'une faille dans un produit et la preuve que cette faille a été exploitée dans un magasin donné sont deux informations différentes. La même prudence s'impose quand on relie les épisodes d'octobre à ceux de novembre.
Pour une entreprise, cela change aussi la manière de réagir : ne chercher que le nom d'une vulnérabilité risque de faire perdre de vue un vieux panneau distant encore accessible, un accès du technicien de maintenance resté ouvert ou un appareil qui n'est plus pris en charge.
Comment un panneau web peut piloter une installation physique
Dans ses recherches sur les contrôleurs Danfoss AK-SM 800A, Claroty Team82 décrit une console qui centralise températures, horaires, alarmes et maintenance. Le technicien peut intervenir depuis son navigateur sans se rendre dans chaque magasin. Le problème naît lorsque cette interface est exposée directement sur internet et présente des vulnérabilités exploitables.
Les chercheurs ont recensé 2'765 appareils exposés via Censys : c'est une mesure de la surface accessible au moment de la recherche, pas le nombre de supermarchés attaqués. Ils ont également analysé un mécanisme d'authentification alternatif fondé sur un code quotidien, une injection de commandes et la possibilité de modifier la configuration du serveur web.
Ces systèmes relèvent de la technologie opérationnelle, ou OT : le logiciel interagit avec des équipements qui accomplissent un travail physique. Un défaut du panneau peut donc affecter la gestion de l'installation. La nature des conséquences dépend des fonctions accessibles et des protections réellement en place ; le simple fait qu'un appareil soit en réseau ne prouve pas qu'il a été compromis.
Les vulnérabilités Danfoss documentées avaient déjà été corrigées
Les avis du fabricant permettent de vérifier modèles et versions sans se fier au titre d'un article. Pour la série AK-SM 8xxA, Danfoss a publié ces bulletins en 2025 :
| CVE | Problème documenté | Corrigée en |
|---|---|---|
| CVE-2025-41450 | Défaut d'authentification, avec accès à des informations sensibles | 4.2 |
| CVE-2025-41451 | Exécution de commandes après authentification | 4.3.1 |
| CVE-2025-41452 | Modification de la configuration web après authentification, avec indisponibilité possible du service | 4.3.1 |
Sont concernées les versions de la série indiquées dans les avis antérieures à la version corrigée correspondante.
La première entrée provient du DSA-2025-03-01, publié le 24 mars 2025. Les deux autres, du DSA-2025-08-01, publié le 1er août 2025. Les deux dernières nécessitent une authentification : les décrire seules comme une exécution de code sans identifiants serait inexact.
Les versions du tableau sont celles qui introduisent les correctifs de ces bulletins. Ce n'est pas une invitation à installer aujourd'hui un ancien firmware : il faut vérifier la version actuellement recommandée pour le modèle exact et sa compatibilité avec l'installation. Ces CVE documentent des risques réels, mais elles ne constituent pas une attribution technique des attaques du 2 novembre.
Ce qu'il faut vérifier avec votre frigoriste
La première vérification est très concrète : savoir qui peut atteindre la console de gestion. Le CERT-FR recommande de supprimer l'exposition publique et de rétablir les accès via un VPN sécurisé ou un réseau protégé. Il demande aussi de contrôler la configuration, y compris les intervalles de dégivrage. Une réinitialisation d'usine, à elle seule, laisse vulnérable un appareil non corrigé s'il est de nouveau exposé.
Les recommandations de sécurité de Danfoss insistent elles aussi sur des réseaux séparés, des pare-feu, des accès distants contrôlés, les mises à jour et le remplacement des mots de passe par défaut. Donner au technicien un accès pratique et laisser le panneau ouvert à n'importe qui sont des choix très différents.
Pour préparer l'échange, demandez à votre prestataire de maintenance et au responsable du réseau de reconstituer ensemble quatre éléments :
- Inventaire : modèle précis des contrôleurs, firmware installé, état du support et interlocuteur pour les mises à jour.
- Accès : chemin utilisé par la télémaintenance, comptes autorisés et services accessibles depuis l'extérieur.
- Continuité : copie vérifiée des configurations, procédure de restauration et personne pouvant intervenir en dehors des heures de travail.
- Alarmes : destinataires des alertes, vérification de leur bon fonctionnement et contrôle indépendant des températures selon les procédures de l'établissement.
C'est un travail à coordonner avec celui qui assure la maintenance de l'installation. Couper une connexion à l'aveugle peut aussi interrompre la supervision prévue par le contrat de service. En cas de températures anormales, la priorité est de faire intervenir le responsable technique et de suivre les procédures de sécurité alimentaire de l'entreprise ; la recherche de la cause informatique doit accompagner la gestion de l'urgence.
Pourquoi cela concerne aussi les commerces et entreprises du Tessin
La leçon pour une entreprise suisse porte sur les accès et les responsabilités. Celui qui gère le site ne gère souvent pas le routeur, celui qui entretient le routeur ne connaît pas forcément le contrôleur du froid, et le frigoriste peut utiliser une connexion mise en place des années plus tôt. Si personne ne tient une cartographie commune, il devient difficile ne serait-ce que de savoir qui doit vérifier une alerte urgente.
C'est le même problème organisationnel que nous rencontrons dans la maintenance des runtimes PHP et Node.js : savoir qu'un correctif existe sert à peu de chose si l'on ne sait pas quelle version tourne réellement et qui peut la remplacer. Sur les installations opérationnelles s'ajoutent des contraintes de continuité et des compétences spécifiques à respecter.
Une vérification du réseau avant la prochaine urgence
Chez Webcracy, nous pouvons vous aider à reconstituer les accès à vos systèmes et à évaluer l'exposition de votre réseau dans le cadre d'un audit de sécurité autorisé, en nous coordonnant avec votre prestataire informatique et, pour les installations, avec le responsable de la maintenance. Le point de départ, ce sont des noms, des versions et des responsabilités vérifiables : ainsi, une alerte devient une demande précise adressée à quelqu'un qui peut intervenir.
Vérifions les accès à vos systèmes
Photo d'illustration : Haberdoedas sur Unsplash, utilisée conformément à la licence Unsplash. Le supermarché photographié n'est pas cité comme impliqué dans les attaques.
VOUS AVEZ UN PROJET?
Discutons de comment nous pouvons aider votre entreprise avec des solutions numériques sur mesure.
CONTACTEZ-NOUS