Nous avons mesuré la sécurité de 2'210 entités publiques suisses. Le Tessin obtient 42 sur 100
Chaque jour, notre recensement contrôle les e-mails et les sites web des communes, des cantons et des offices fédéraux en n'utilisant que des données publiques. Ce que nous avons trouvé, et pourquoi le point faible est presque toujours la messagerie.
Si demain quelqu'un envoyait aux habitants d'une commune tessinoise un e-mail portant l'expéditeur officiel de la commune, en leur demandant de payer un impôt arriéré sur un nouveau compte, dans la plupart des cas aucune règle publiée par la commune n'arrêterait ce message. Ce n'est pas une impression : nous le mesurons chaque matin. Seules 16% des 101 entités publiques tessinoises que nous suivons demandent aux serveurs de messagerie de rejeter ou de mettre de côté les faux messages envoyés en leur nom. Dans le reste de la Suisse, la proportion est de 45%, ce qui n'a rien de glorieux non plus.
Le chiffre provient du Recensement de la sécurité du secteur public suisse, un projet de recherche indépendant que nous menons chez Webcracy. Chaque jour, il contrôle les paramètres de sécurité des e-mails et des sites web de 2'210 entités : les communes du répertoire officiel de la Confédération, les cantons et les offices fédéraux. Il n'utilise que des informations que n'importe qui peut voir sur internet, et le résultat de chaque entité est un score de 0 à 100. Aujourd'hui, la médiane nationale est de 56.
Comment ça fonctionne
Nous ne faisons pas de tests d'intrusion sur les communes et nous n'entrons nulle part. Pour chaque entité, le collecteur lit les enregistrements DNS publics, tente un handshake TLS pour chaque version du protocole et télécharge la page d'accueil et le fichier security.txt. Au maximum une requête par seconde et par hôte, aucune connexion, aucun formulaire. La page d'accueil est analysée en mémoire, puis supprimée.
De ces lectures sortent 17 mesures réparties en cinq domaines, pondérées selon ce qu'elles protègent. L'authenticité de la messagerie (SPF, DMARC et l'adresse pour les rapports) vaut 30 points, le chiffrement du site (TLS, HSTS, validité du certificat) 30 autres, les en-têtes de sécurité du site 15, DNS et contacts (DNSSEC, CAA, security.txt) 15, le chiffrement de la messagerie entre serveurs les 10 derniers. Une mesure qui ne s'applique pas, ou qui a échoué ce jour-là, ne compte ni pour ni contre. La méthode complète est publique, avec chaque pondération et chaque seuil, et chaque modification est enregistrée avec sa date.
Le plus facile est fait
Le tableau est assez cohérent : ce qu'on active une fois et qui fonctionne ensuite tout seul est présent presque partout. 95% des entités ont un site qui n'accepte que TLS 1.2 ou plus récent, avec un certificat valide. 94% ont un enregistrement SPF correct.
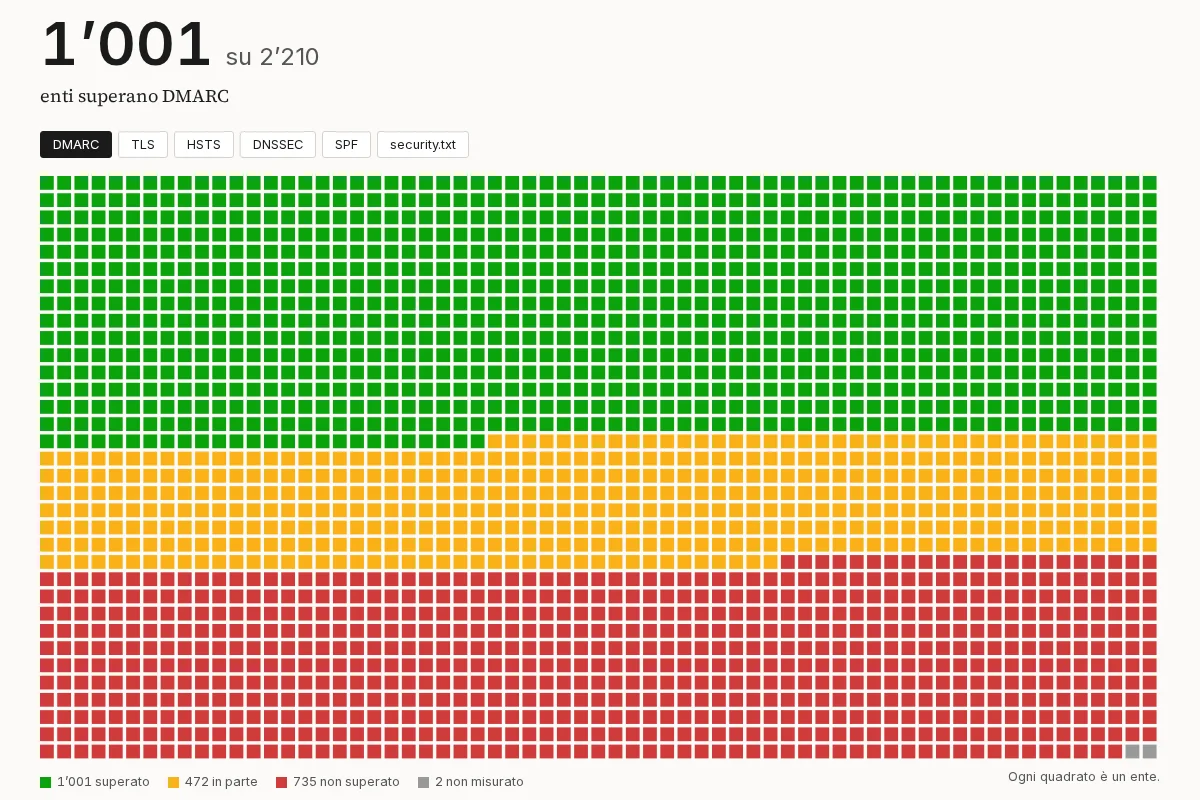
Le problème commence là où il faut prendre une décision. SPF indique quels serveurs peuvent envoyer du courrier pour un domaine, mais pas quoi faire d'un message qui arrive d'un serveur non autorisé. C'est le rôle de DMARC, et là les chiffres changent : 1'001 entités sur 2'210 ont une politique qui rejette ou met en quarantaine le faux courrier, 461 en ont une qui se contente d'observer (p=none) et 727 n'en ont aucune. Le passage de p=none à p=reject est celui qui fait peur, parce que si une newsletter ou un logiciel de gestion envoie au nom de la commune sans être bien configuré, ses e-mails disparaissent à partir de ce jour-là. Nous comprenons la prudence. Mais rester en observation pendant des années revient à ne pas avoir de protection.
HSTS raconte une histoire semblable. Presque tous les sites répondent en HTTPS, mais seuls 29% demandent au navigateur de ne plus jamais revenir à HTTP pendant au moins un an, tandis que 837 entités ont une politique plus courte. DNSSEC est actif sur un domaine sur trois. Le chiffrement de la messagerie entre serveurs, celui qui empêche de lire ou de détourner les messages en transit, est quasi absent : MTA-STS est publié par 20 entités, les rapports TLS par 24. C'est le domaine avec le score moyen le plus bas, 11% des points disponibles.
Le Tessin
Le score médian des 101 entités tessinoises est de 42, le troisième plus bas de Suisse, à égalité avec Uri. Seuls Schaffhouse (36) et Neuchâtel (37) font pire ; en tête figurent Appenzell Rhodes-Extérieures (71) et Argovie (66). Sur les contrôles de base, le Tessin est dans la moyenne ou au-dessus, avec 97% pour TLS et 94% pour SPF. L'écart se joue entièrement sur les paramètres qui exigent que quelqu'un s'en occupe : DMARC à 16% contre 45% au niveau national, HSTS à 11% contre 29%, DNSSEC à 19% contre 33%.
Nous ne pensons pas que cela dise quoi que ce soit de la compétence des personnes qui travaillent dans les communes tessinoises. Une explication plausible, que nous n'avons pas encore vérifiée, est que beaucoup d'entités s'appuient sur les mêmes quelques prestataires, et que lorsqu'un prestataire n'active pas une protection, il ne l'active pour aucun de ses clients. Si c'était le cas, ce serait à la fois une mauvaise et une bonne nouvelle : quelques conversations suffiraient pour faire monter la médiane cantonale de plusieurs points.
Ce que le recensement ne dit pas
Un score bas ne signifie pas qu'une commune a été compromise, et un score élevé ne signifie pas qu'elle est en sécurité. Nous mesurons des configurations visibles de l'extérieur, pas la façon dont sont gérés les mots de passe, les sauvegardes ou les droits des employés. La liste des domaines a elle aussi ses limites : les sites proviennent surtout de Wikidata et n'ont pas tous été vérifiés à la main, de sorte qu'un domaine erroné peut fausser le résultat d'une entité. C'est pourquoi nous acceptons les corrections et les appliquons avant la mesure suivante.
Il y a aussi un choix que nous avons fait dès le départ : nous ne publions pas les résultats des entités individuelles. Le site ne montre que des chiffres nationaux et par canton, jamais un classement des communes. Une liste de noms serait plus cliquée, mais elle servirait surtout à ceux qui cherchent des cibles et mettrait dans l'embarras des personnes qui n'ont souvent ni le budget ni l'autorité pour changer les choses. Pour la même raison, le projet n'a pas de but commercial et aucun résultat ne s'achète.
Pour chacun des six contrôles principaux, il existe un guide avec la correction minimale, comme celui pour DMARC, qui explique comment passer d'aucune politique à p=reject en quelques semaines sans perdre de courrier légitime. Les données nationales et par canton se téléchargent en CSV et JSON sous licence CC BY 4.0, mises à jour chaque jour. Si vous travaillez dans une administration et pensez que le domaine associé à votre entité est erroné, écrivez-nous à contact@webcracy.ch.
VOUS AVEZ UN PROJET?
Discutons de comment nous pouvons aider votre entreprise avec des solutions numériques sur mesure.
CONTACTEZ-NOUS