Skynet : les hackers visent votre IA, et c'est vous qui payez
Symantec dévoile Skynet, un agent conçu pour exploiter des IA exposées et automatiser des attaques. Ce que signifie le LLMjacking et ce qu'il faut vérifier dans votre entreprise.
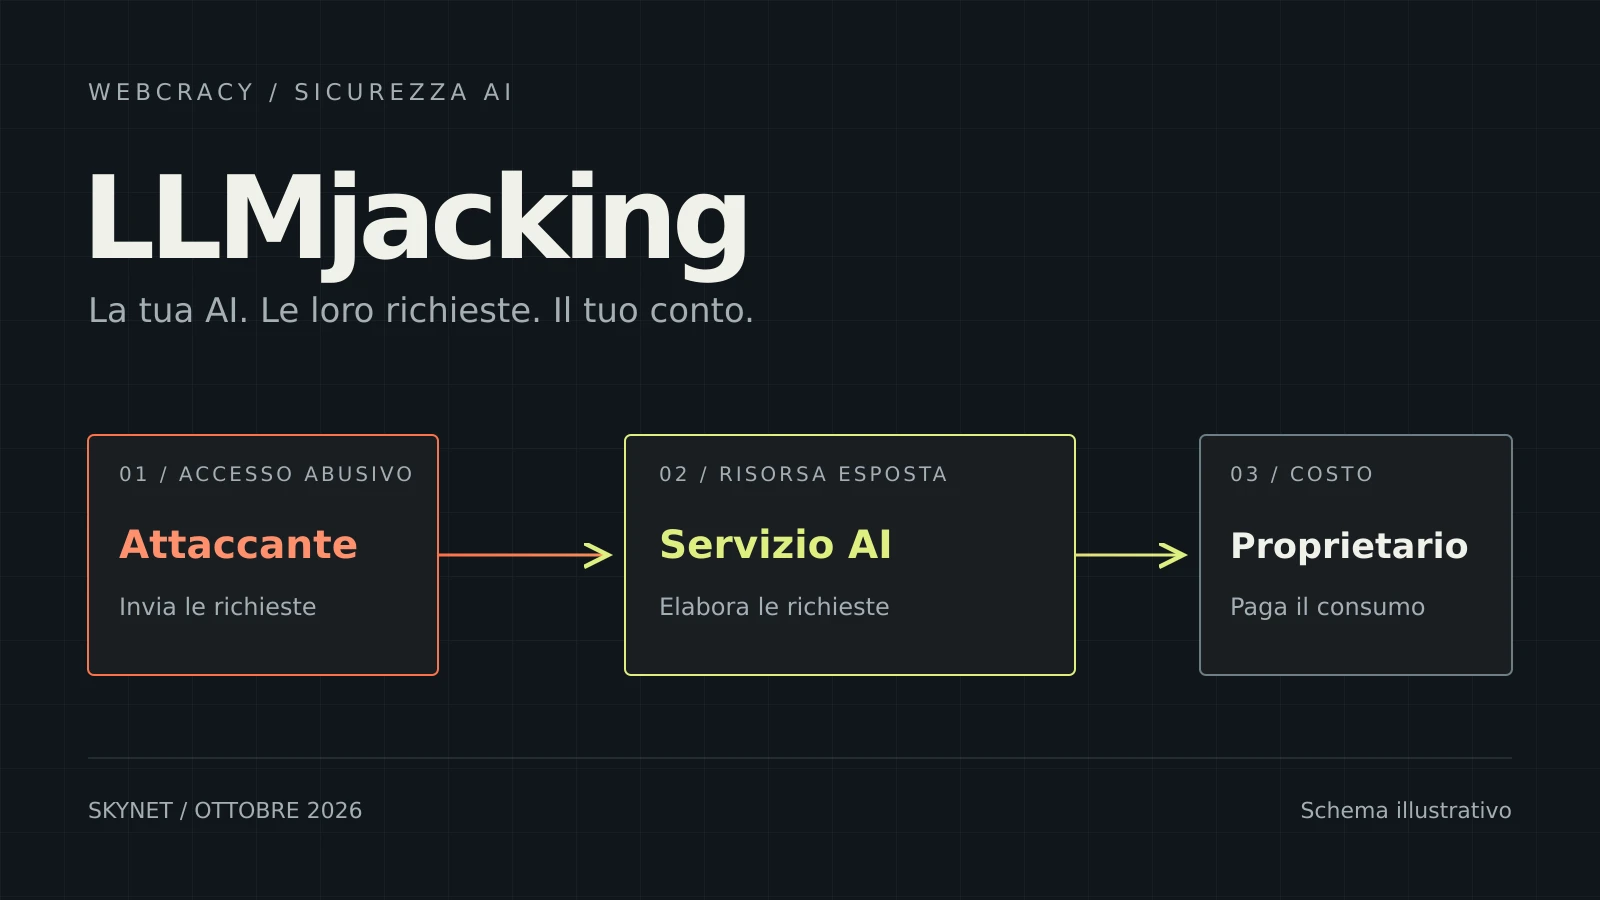
Quelqu'un utilise votre service d'IA pour alimenter des cyberattaques. La consommation atterrit sur votre facture. C'est le mécanisme du LLMjacking décrit par Symantec dans une étude publiée le 21 octobre 2026 : un agent cherche des modèles exposés et tente de s'en servir comme moteur opérationnel.
Ce qui a été découvert sur Skynet
Les instructions recueillies par les chercheurs prévoyaient des scans, le vol d'identifiants et l'installation de logiciels pour miner des cryptomonnaies. Un mode appelé Skynet autorisait jusqu'à 100 000 étapes sans approbation humaine.
Les 100 000 étapes sont une limite fixée dans les instructions, pas des attaques réussies. Symantec les a recueillies pendant l'été au moyen d'un service leurre, un honeypot, qui n'a pas exécuté les outils demandés : la chaîne de compromission complète n'a pas été démontrée.
Quels services peuvent être concernés
Le risque concerne les modèles et passerelles d'IA accessibles sans authentification ou avec des identifiants volés, y compris les environnements de test.
Pour une entreprise qui expérimente l'IA, la question utile est très concrète : qui peut utiliser nos intégrations, et avec quelles permissions ? Un prototype doit figurer dans l'inventaire des services, avec un responsable, des accès définis et une procédure pour le désactiver.
Un assistant doit avoir les permissions nécessaires à son travail
Imaginons un assistant qui cherche des informations dans le catalogue de l'entreprise. Pour répondre sur les produits, il lui suffit de lire ces données. Si la même intégration peut modifier des commandes, supprimer des documents ou exécuter des commandes sur le serveur, une requête erronée peut avoir des conséquences bien plus larges.
L'OWASP désigne ce risque comme un excès d'autonomie, de fonctionnalités et de permissions. Les contrôles doivent aussi se trouver dans les systèmes connectés : un compte en lecture seule doit le rester, quoi que le modèle décide de demander. Les opérations aux conséquences importantes exigent une approbation vérifiée par l'application.
Cinq questions à poser à ceux qui gèrent vos intégrations IA
- Quels services sont accessibles depuis l'extérieur ? Demandez une liste qui inclut les prototypes et les installations de test, avec leurs contrôles d'accès respectifs.
- Chaque intégration a-t-elle ses propres identifiants ? Des clés séparées et des permissions limitées permettent de révoquer un accès précis. Le guide OWASP sur la gestion des secrets traite aussi de la rotation, de la révocation et du suivi de l'utilisation.
- Que peut faire l'assistant dans les systèmes connectés ? Faites distinguer la lecture, la modification, la suppression et l'envoi de données. L'accès doit être limité aux fonctions nécessaires.
- Comment détecte-t-on une consommation ou des accès anormaux ? Demandez qui reçoit les alertes et comment il peut intervenir. Un budget configuré doit être vérifié : il faut savoir s'il bloque la consommation ou s'il envoie seulement une notification.
- Comment interrompt-on une utilisation abusive ? Il faut une procédure pour révoquer les identifiants concernés, conserver les traces disponibles et rétablir l'intégration après les vérifications.
Un contrôle concret pour votre entreprise
Si vous utilisez des chatbots, des automatisations ou des assistants connectés à vos documents et à vos logiciels de gestion, nous pouvons vous aider à reconstituer accès, identifiants et permissions. Nous partons de ce que vous avez déjà : quelles intégrations sont actives, quelles données elles peuvent atteindre et qui en contrôle l'utilisation.
Le résultat est une liste de vérifications et d'interventions avec des priorités claires, à convenir aussi avec votre fournisseur actuel. Découvrez comment nous travaillons sur les solutions d'IA pour les entreprises au Tessin.
Parlons de vos intégrations IA
Pour les mises à jour urgentes des runtimes, lisez aussi notre article sur les vulnérabilités PHP et Node.js d'octobre 2026.
Schéma illustratif original de Webcracy.
VOUS AVEZ UN PROJET?
Discutons de comment nous pouvons aider votre entreprise avec des solutions numériques sur mesure.
CONTACTEZ-NOUS