Plasma a 110 °C: l'attacco hacker al sangue francese
Hacker hanno riprogrammato le celle del plasma dell'EFS colpendo un fornitore. Cosa è successo davvero, cosa è esagerato e cosa controllare in sanità.
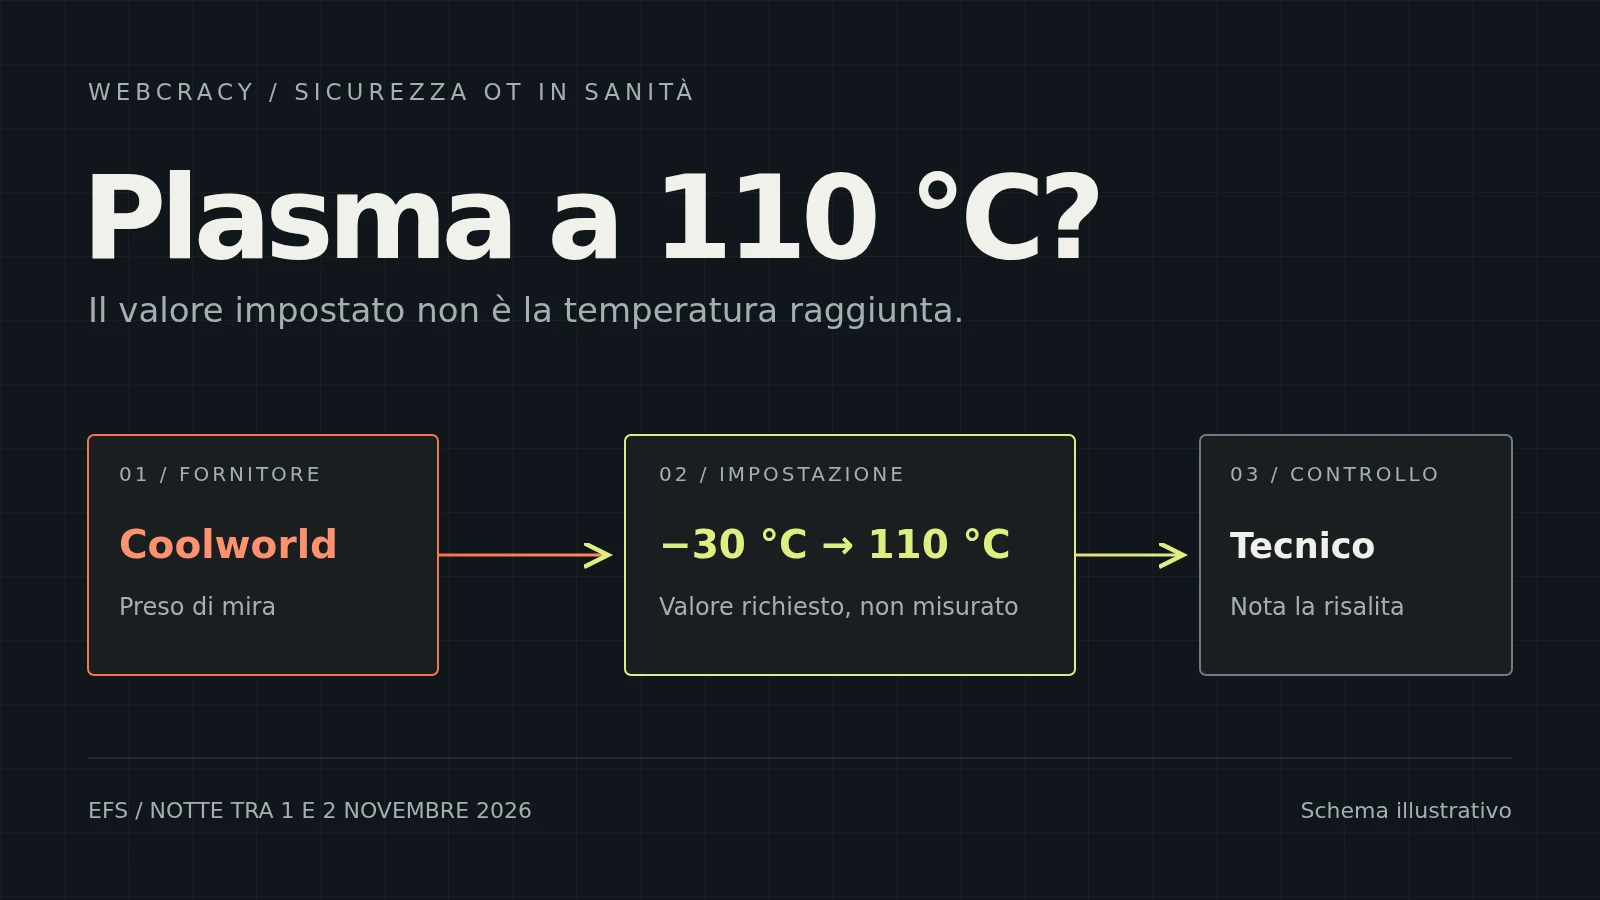
Nella notte tra domenica 1 e lunedì 2 novembre 2026, un tecnico di turno nota che in alcune celle frigorifere dell'Établissement français du sang (EFS), il servizio trasfusionale pubblico francese, le temperature stanno risalendo. Le celle, che di solito lavorano intorno ai −30 °C, erano state riprogrammate a distanza per arrivare a 110 °C. Dentro c'erano campioni dei donatori e, come l'EFS ha poi precisato al Canard enchaîné, plasma congelato destinato alle trasfusioni.
L'attacco non ha colpito l'EFS direttamente, ma Coolworld, il fornitore che gestisce e mantiene parte dei suoi impianti di refrigerazione, in particolare in Bourgogne-Franche-Comté. Il Ministero della Salute francese, citato da 20 Minutes, parla di "zéro conséquence opératoire": l'anomalia è stata notata in tempo e né la catena trasfusionale né i pazienti hanno subito conseguenze.
La situazione è aggiornata al 4 novembre 2026. La notizia l'ha data il Canard enchaîné il 3 novembre. Coolworld non ha rilasciato dichiarazioni pubbliche e non si sa ancora come gli attaccanti siano entrati.
Il sangue non stava per bollire
Sui social la storia è circolata con un tono da film: gli attacchi alla refrigerazione in Europa sarebbero "arrivati alle infrastrutture mediche" e l'attacco sarebbe stato fermato "prima che il sangue bollisse". Entrambe le affermazioni vanno oltre i fatti.
Il valore di 110 °C è un valore impostato, cioè la temperatura richiesta al sistema di controllo, non quella misurata nelle celle. Lo ha chiarito lo stesso Ministero, come riporta blue News. Quanto sia salita davvero la temperatura, e per quanto tempo, non è stato reso pubblico. Un impianto frigorifero, del resto, non è un forno: può smettere di raffreddare e attivare le resistenze di sbrinamento, ma non porta una cella a 110 °C.
Questo non rende l'episodio meno grave, perché per il plasma il problema arriva molto prima. Il plasma fresco congelato va conservato a −25 °C o meno, come ricorda cyberattaque.org. Se un lotto resta abbastanza a lungo sopra quella soglia, si butta, senza bisogno di ebollizione. Il rischio concreto era perdere una scorta difficile da ricostituire, che dipende dai donatori.
Anche la "escalation" va ridimensionata. L'episodio dell'EFS è avvenuto la stessa notte dei problemi segnalati nei supermercati di Belgio, Lussemburgo e Svezia, non dopo. E secondo 20 Minutes gli inquirenti non hanno stabilito alcun legame formale con la campagna contro la refrigerazione dei supermercati, che abbiamo raccontato nell'articolo sui frigoriferi hackerati in Europa. Il parallelo viene spontaneo, ma resta un'ipotesi.
Il punto debole era il fornitore
Il dettaglio più istruttivo della vicenda è che non è stato violato il servizio trasfusionale, ma l'azienda che si occupa del freddo. È un fornitore che, per lavoro, ha bisogno di vedere e modificare le impostazioni degli impianti, spesso da remoto, magari di notte, magari per decine di clienti. Chi entra nei suoi sistemi si ritrova con lo stesso potere.
L'allerta del CERT-FR di ottobre sugli attacchi ai supermercati riguardava proprio i controllori remoti della refrigerazione di Danfoss, Copeland e Dixell. Non c'è però nessuna prova pubblica che Coolworld usi questi prodotti, né che l'attacco all'EFS sia passato da lì. Collegare l'episodio a una CVE specifica, oggi, sarebbe inventare.
Per chi gestisce una struttura sanitaria la domanda utile è un'altra: chi può cambiare la temperatura dei miei frigoriferi, e da dove? Spesso la risposta non è scritta da nessuna parte. Il contratto di manutenzione dice cosa deve fare il frigorista, raramente dice da quale rete si collega, con quali account, se quegli account sono condivisi con altri clienti e chi se ne accorge se qualcuno li usa alle tre di notte.
Ha funzionato una persona, non un software
Nel racconto francese il controllo che ha fermato il danno è un tecnico di turno che ha guardato le temperature. Non sappiamo se sia partito da un allarme automatico o da un controllo di routine, ma il punto resta: qualcuno ha visto una curva che non tornava e ha agito.
C'è un dettaglio che vale la pena tenere a mente. Epoch Times riporta che resta da capire se la risalita sia stata reale o se sia stata manipolata anche la visualizzazione: "l'enquête le déterminera". Se chi controlla l'impianto può cambiare sia l'impostazione sia il valore mostrato, la sorveglianza che passa dallo stesso sistema rischia di vedere solo quello che l'attaccante vuole mostrare. Per i beni che non si possono rifare, come il plasma, ha senso una misura indipendente: un registratore di temperatura separato, con la sua sonda e i suoi allarmi, che non dipende dal controllore né dal fornitore che lo gestisce.
Poi c'è una domanda quasi banale da fare al produttore: perché un congelatore per il plasma dovrebbe accettare 110 °C come valore impostato? Limiti ragionevoli sui parametri e un allarme a ogni modifica dell'impostazione non fermano un attaccante determinato, ma trasformano un cambio silenzioso in un evento che qualcuno vede subito.
Cosa significa per la sanità in Ticino
In Svizzera non risultano casi simili nella sanità. Secondo blue News, Coop ha segnalato tentativi di attacco ai propri impianti di refrigerazione, senza successo, e Migros non ha indizi di attacchi. Ma ospedali, cliniche, laboratori, farmacie, studi medici e veterinari conservano tutti qualcosa al freddo: vaccini, farmaci, reagenti, campioni. E molto spesso la sorveglianza di quei frigoriferi è affidata a un fornitore esterno, con un accesso remoto configurato anni fa.
La sanità è inoltre uno dei settori dell'infrastruttura critica per cui, dal 1° aprile 2025, vale l'obbligo di segnalare i ciberattacchi all'Ufficio federale della cibersicurezza (UFCS/BACS) entro 24 ore, con esenzioni per le organizzazioni più piccole. Se l'attacco arriva dal sistema di un fornitore, sapere in anticipo chi deve accorgersene e chi deve segnalarlo evita di scoprirlo nel mezzo dell'emergenza.
Prima di aggiornare qualunque cosa, conviene ricostruire con il fornitore della refrigerazione e con chi gestisce la rete quattro informazioni: quali apparecchi sono gestibili da remoto, attraverso quale collegamento, con quali account, e quale controllo indipendente segnala una temperatura anomala a una persona reperibile. Sono domande semplici. Il fatto che spesso nessuno sappia rispondere a tutte e quattro è il problema.
Una verifica prima della prossima notte
In Webcracy possiamo aiutarti a mappare gli accessi remoti di fornitori e manutentori e a verificare cosa sia davvero raggiungibile dall'esterno, nell'ambito di una verifica di sicurezza autorizzata, coordinandoci con il tuo fornitore IT e con chi gestisce gli impianti. All'EFS è andata bene perché qualcuno guardava. Meglio non contare sulla stessa fortuna.
Verifichiamo gli accessi dei tuoi fornitori
Schema illustrativo originale Webcracy.
HAI UN PROGETTO?
Parliamo di come possiamo aiutare la tua azienda con soluzioni digitali su misura.
CONTATTACI