Abbiamo misurato la sicurezza di 2'210 enti pubblici svizzeri. Il Ticino prende 42 su 100
Ogni giorno il nostro censimento controlla e-mail e siti web di comuni, cantoni e uffici federali usando solo dati pubblici. Cosa abbiamo trovato, e perché il punto debole è quasi sempre la posta.
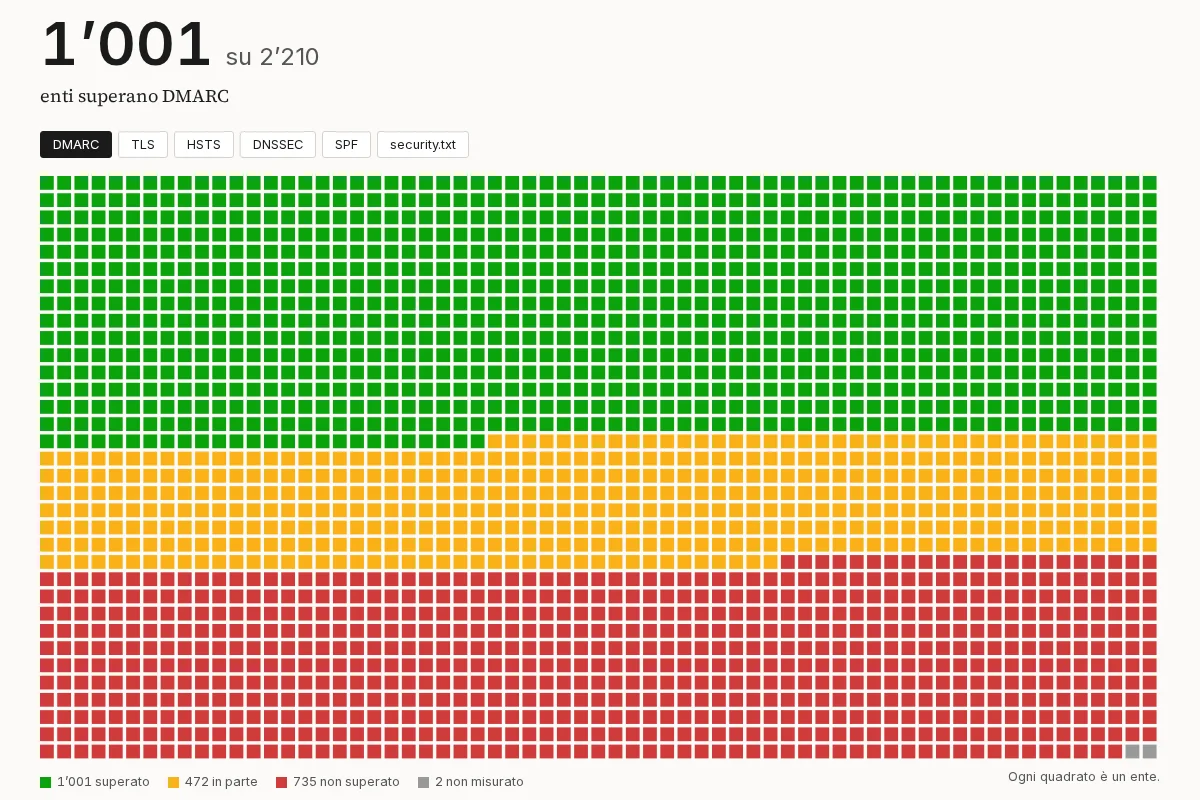
Se domani qualcuno mandasse ai cittadini di un comune ticinese un'e-mail con il mittente ufficiale del comune, chiedendo di pagare una tassa arretrata su un conto nuovo, nella maggior parte dei casi nessuna regola pubblicata dal comune fermerebbe quel messaggio. Non è un'impressione: lo misuriamo ogni mattina. Solo il 16% dei 101 enti pubblici ticinesi che seguiamo chiede ai server di posta di respingere o mettere da parte i messaggi falsi a proprio nome. Nel resto della Svizzera la quota è del 45%, che comunque non è un risultato di cui vantarsi.
Il dato viene dal Censimento della sicurezza del settore pubblico svizzero, un progetto di ricerca indipendente che portiamo avanti in Webcracy. Ogni giorno controlla le impostazioni di sicurezza di e-mail e siti web di 2'210 enti: i comuni del registro federale, i cantoni e gli uffici federali. Usa solo informazioni che chiunque può vedere su internet, e il risultato di ogni ente è un punteggio da 0 a 100. Oggi la mediana nazionale è 56.
Come funziona
Non facciamo penetration test sui comuni e non entriamo da nessuna parte. Per ogni ente il collector legge i record DNS pubblici, prova un handshake TLS per ciascuna versione del protocollo e scarica la home page e il file security.txt. Al massimo una richiesta al secondo per host, nessun login, nessun modulo. La home page viene analizzata in memoria e poi scartata.
Da queste letture escono 17 misure in cinque aree, pesate in base a cosa proteggono. L'autenticità della posta (SPF, DMARC e l'indirizzo per i report) vale 30 punti, la cifratura del sito (TLS, HSTS, validità del certificato) altri 30, gli header di sicurezza del sito 15, DNS e contatti (DNSSEC, CAA, security.txt) 15, la cifratura della posta tra server gli ultimi 10. Una misura che non si applica, o che quel giorno non è riuscita, non conta né a favore né contro. Il metodo completo è pubblico, con ogni peso e ogni soglia, e ogni modifica viene registrata con la sua data.
La parte facile è fatta
Il quadro è abbastanza coerente: quello che si attiva una volta e poi funziona da solo c'è quasi ovunque. Il 95% degli enti ha un sito che accetta solo TLS 1.2 o più recente, con un certificato valido. Il 94% ha un record SPF corretto.
Il problema comincia dove serve una decisione. SPF dice quali server possono spedire posta per un dominio, ma non dice cosa fare con un messaggio che arriva da un server non autorizzato. Questo lo fa DMARC, e qui i numeri cambiano: 1'001 enti su 2'210 hanno una policy che respinge o mette in quarantena la posta falsa, 461 ne hanno una che si limita a osservare (p=none) e 727 non ne hanno nessuna. Il passaggio da p=none a p=reject è quello che fa paura, perché se una newsletter o un gestionale spedisce a nome del comune senza essere configurato bene, da quel giorno le sue e-mail spariscono. La prudenza la capiamo. Però restare in osservazione per anni equivale a non avere protezione.
HSTS racconta una storia simile. Quasi tutti i siti rispondono in HTTPS, ma solo il 29% chiede al browser di non tornare mai più a HTTP per almeno un anno, mentre 837 enti hanno una policy più corta. DNSSEC è attivo su un dominio su tre. La cifratura della posta tra server, quella che impedisce di leggere o deviare i messaggi in transito, è quasi assente: MTA-STS è pubblicato da 20 enti, i report TLS da 24. È l'area con il punteggio medio più basso, l'11% dei punti disponibili.
Il Ticino
Il punteggio mediano dei 101 enti ticinesi è 42, il terzo più basso della Svizzera insieme a Uri. Fanno peggio solo Sciaffusa (36) e Neuchâtel (37); in cima ci sono Appenzello Esterno (71) e Argovia (66). Sui controlli di base il Ticino è in linea o sopra la media, con il 97% sul TLS e il 94% su SPF. Il distacco sta tutto nelle impostazioni che richiedono qualcuno che se ne occupi: DMARC al 16% contro il 45% nazionale, HSTS all'11% contro il 29%, DNSSEC al 19% contro il 33%.
Non crediamo che questo dica qualcosa sulla competenza di chi lavora nei comuni ticinesi. Una spiegazione plausibile, che non abbiamo ancora verificato, è che molti enti si appoggino agli stessi pochi fornitori, e che quando un fornitore non attiva una protezione non la attivi per nessuno dei suoi clienti. Se fosse così, sarebbe allo stesso tempo una cattiva e una buona notizia: basterebbero poche conversazioni per far salire la mediana cantonale di parecchi punti.
Cosa il censimento non dice
Un punteggio basso non significa che un comune sia stato violato, e uno alto non significa che sia al sicuro. Misuriamo configurazioni visibili dall'esterno, non come vengono gestite le password, i backup o i permessi dei dipendenti. Anche la lista dei domini ha i suoi limiti: i siti vengono soprattutto da Wikidata e non sono stati tutti verificati a mano, quindi un dominio sbagliato può falsare il risultato di un ente. Per questo accettiamo correzioni e le applichiamo prima della misurazione successiva.
C'è poi una scelta che abbiamo fatto fin dall'inizio: non pubblichiamo i risultati dei singoli enti. Il sito mostra solo cifre nazionali e per cantone, mai una classifica dei comuni. Una lista di nomi sarebbe più cliccata, ma servirebbe soprattutto a chi cerca bersagli e metterebbe in imbarazzo persone che spesso non hanno né il budget né l'autorità per cambiare le cose. Per lo stesso motivo il progetto non ha scopo commerciale e nessun risultato si può comprare.
Per ognuno dei sei controlli principali c'è una guida con la correzione minima, come quella per DMARC, che spiega come passare da nessuna policy a p=reject in qualche settimana senza perdere posta legittima. I dati nazionali e per cantone si scaricano in CSV e JSON con licenza CC BY 4.0, aggiornati ogni giorno. Se lavorate in un'amministrazione e pensate che il dominio associato al vostro ente sia sbagliato, scriveteci a contact@webcracy.ch.
HAI UN PROGETTO?
Parliamo di come possiamo aiutare la tua azienda con soluzioni digitali su misura.
CONTATTACI