Du plasma à 110 °C : la cyberattaque contre l'EFS
Des pirates ont reprogrammé les chambres froides de plasma de l'EFS en passant par un prestataire. Ce qui s'est vraiment passé, ce qui a été exagéré et ce qu'il faut vérifier dans la santé.
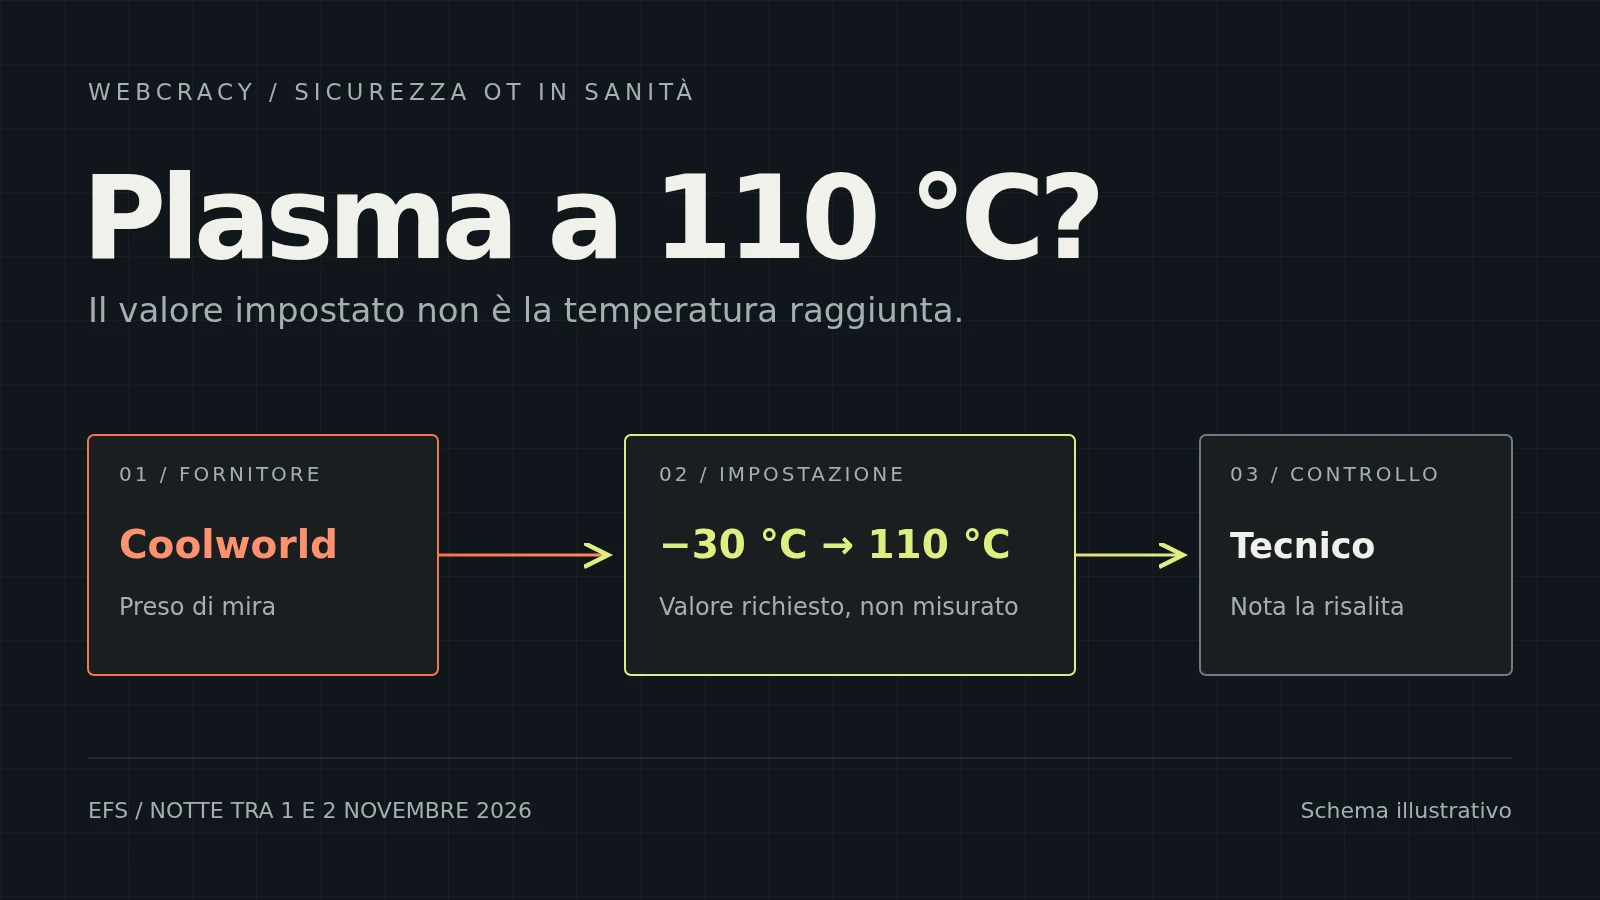
Dans la nuit du dimanche 1er au lundi 2 novembre 2026, un technicien d'astreinte remarque que les températures remontent dans certaines chambres froides de l'Établissement français du sang (EFS), le service public de transfusion sanguine en France. Les chambres, qui fonctionnent habituellement autour de −30 °C, avaient été reprogrammées à distance pour atteindre 110 °C. Elles contenaient des échantillons de donneurs et, comme l'EFS l'a ensuite précisé au Canard enchaîné, du plasma congelé destiné aux transfusions.
L'attaque n'a pas visé l'EFS directement, mais Coolworld, le prestataire qui exploite et entretient une partie de ses installations frigorifiques, notamment en Bourgogne-Franche-Comté. Le ministère de la Santé, cité par 20 Minutes, parle de « zéro conséquence opératoire » : l'anomalie a été repérée à temps, et ni la chaîne transfusionnelle ni les patients n'ont été touchés.
La situation est à jour au 4 novembre 2026. L'information a été révélée par le Canard enchaîné le 3 novembre. Coolworld n'a fait aucune déclaration publique et on ne sait pas encore comment les attaquants sont entrés.
Le sang n'était pas sur le point de bouillir
Sur les réseaux sociaux, l'histoire a circulé sur un ton de film : les attaques contre la réfrigération en Europe auraient « atteint les infrastructures médicales » et l'attaque aurait été stoppée « avant que le sang ne bouille ». Les deux affirmations vont au-delà des faits.
La valeur de 110 °C est une consigne, c'est-à-dire la température demandée au système de régulation, et non celle mesurée dans les chambres. Le ministère l'a lui-même précisé, comme le rapporte blue News. Jusqu'où la température est réellement montée, et pendant combien de temps, n'a pas été rendu public. Une installation frigorifique n'est d'ailleurs pas un four : elle peut cesser de refroidir et enclencher les résistances de dégivrage, mais elle ne porte pas une chambre froide à 110 °C.
Cela ne rend pas l'épisode moins grave, car pour le plasma le problème survient bien avant. Le plasma frais congelé doit être conservé à −25 °C ou moins, comme le rappelle cyberattaque.org. Si un lot reste assez longtemps au-dessus de ce seuil, il est jeté, sans qu'il soit besoin d'ébullition. Le risque concret était de perdre un stock difficile à reconstituer, qui dépend des donneurs.
L'« escalade » est elle aussi à relativiser. L'épisode de l'EFS s'est produit la même nuit que les problèmes signalés dans des supermarchés en Belgique, au Luxembourg et en Suède, et non après. Et selon 20 Minutes, les enquêteurs n'ont établi aucun lien formel avec la campagne contre la réfrigération des supermarchés, que nous avons racontée dans notre article sur la réfrigération piratée en Europe. Le parallèle vient spontanément, mais il reste une hypothèse.
Le point faible était le prestataire
Le détail le plus instructif de l'affaire, c'est que ce n'est pas le service de transfusion qui a été piraté, mais l'entreprise qui s'occupe du froid. Un prestataire qui, par son métier, doit voir et modifier les réglages des installations, souvent à distance, parfois la nuit, parfois pour des dizaines de clients. Quiconque pénètre dans ses systèmes se retrouve avec le même pouvoir.
L'alerte du CERT-FR d'octobre sur les attaques contre les supermarchés portait justement sur les contrôleurs de réfrigération à distance de Danfoss, Copeland et Dixell. Il n'existe cependant aucune preuve publique que Coolworld utilise ces produits, ni que l'attaque contre l'EFS soit passée par là. Rattacher aujourd'hui l'épisode à une CVE précise, ce serait inventer.
Pour qui dirige un établissement de santé, la question utile est une autre : qui peut modifier la température de mes réfrigérateurs, et d'où ? Souvent, la réponse n'est écrite nulle part. Le contrat de maintenance dit ce que doit faire le frigoriste ; il dit rarement depuis quel réseau il se connecte, avec quels comptes, si ces comptes sont partagés avec d'autres clients et qui s'en aperçoit si quelqu'un les utilise à trois heures du matin.
C'est une personne qui a fonctionné, pas un logiciel
Dans le récit français, le contrôle qui a arrêté les dégâts, c'est un technicien d'astreinte qui a regardé les températures. Nous ne savons pas si tout est parti d'une alarme automatique ou d'un contrôle de routine, mais le constat demeure : quelqu'un a vu une courbe qui ne collait pas et a agi.
Un détail mérite d'être gardé en tête. Epoch Times rapporte qu'il reste à déterminer si la remontée était réelle ou si l'affichage a lui aussi été manipulé : « l'enquête le déterminera ». Si celui qui contrôle l'installation peut modifier à la fois la consigne et la valeur affichée, une surveillance qui passe par le même système risque de ne voir que ce que l'attaquant veut bien montrer. Pour des biens qu'on ne peut pas refaire, comme le plasma, une mesure indépendante a du sens : un enregistreur de température séparé, avec sa propre sonde et ses propres alarmes, qui ne dépend ni du contrôleur ni du prestataire qui le gère.
Reste une question presque banale à poser au fabricant : pourquoi un congélateur à plasma accepterait-il 110 °C comme consigne ? Des limites raisonnables sur les paramètres et une alarme à chaque modification de consigne n'arrêtent pas un attaquant déterminé, mais elles transforment un changement silencieux en un événement que quelqu'un voit immédiatement.
Ce que cela signifie pour la santé au Tessin
En Suisse, aucun cas similaire n'est connu dans le secteur de la santé. Selon blue News, Coop a signalé des tentatives d'attaque contre ses installations frigorifiques, sans succès, et Migros n'a aucun indice d'attaque. Mais hôpitaux, cliniques, laboratoires, pharmacies, cabinets médicaux et vétérinaires conservent tous quelque chose au froid : vaccins, médicaments, réactifs, échantillons. Et très souvent, la surveillance de ces réfrigérateurs est confiée à un prestataire externe, avec un accès à distance configuré il y a des années.
La santé fait en outre partie des secteurs d'infrastructure critique pour lesquels, depuis le 1er avril 2025, s'applique l'obligation de signaler les cyberattaques à l'Office fédéral de la cybersécurité (OFCS) dans les 24 heures, avec des exemptions pour les plus petites organisations. Si l'attaque arrive par le système d'un prestataire, savoir à l'avance qui doit s'en apercevoir et qui doit la signaler évite de le découvrir en pleine urgence.
Avant de mettre à jour quoi que ce soit, il vaut la peine de reconstituer avec le prestataire frigorifique et avec le responsable du réseau quatre informations : quels appareils sont gérables à distance, par quelle connexion, avec quels comptes, et quel contrôle indépendant signale une température anormale à une personne joignable. Ce sont des questions simples. Le fait que souvent personne ne sache répondre aux quatre, c'est cela le problème.
Une vérification avant la prochaine nuit
Chez Webcracy, nous pouvons vous aider à cartographier les accès à distance de vos prestataires et techniciens de maintenance et à vérifier ce qui est réellement accessible depuis l'extérieur, dans le cadre d'un audit de sécurité autorisé, en nous coordonnant avec votre prestataire informatique et avec ceux qui gèrent les installations. À l'EFS, tout s'est bien terminé parce que quelqu'un regardait. Mieux vaut ne pas compter sur la même chance.
Vérifions les accès de vos prestataires
Schéma d'illustration original Webcracy.
VOUS AVEZ UN PROJET?
Discutons de comment nous pouvons aider votre entreprise avec des solutions numériques sur mesure.
CONTACTEZ-NOUS